
 MENU
OBNIŻKI CEN


- Akcesoria komputerowe
-
- » ROUTERY SMB
- 1 gigabitowy slot SFP WAN/LAN
- 5 gigabitowych portów RJ45 (1 WAN, 4 WAN/LAN)
- 1 port USB 3.0 obsługujący Pamięć masową USB i Łącze zapasowe LTE poprzez modem USB
- Równoważenie obciążenia pasma na maksymalnie 5 portach WAN, zwiększające możliwości wykorzystania wielu łącz szerokopasmowych
- Wysoki poziom bezpieczeństwa dzięki SSL, IPSec, GRE§, WireGuard, PPTP, L2TP VPN oraz OpenVPN
- Scentralizowane zarządzanie w chmurze przez aplikację Omada lub stronę Web*
- Ochrona przed atakami DoS, Filtrowanie IP/MAC/URL, DPI oraz IPS/IDS
- Możliwość montażu w szafie Rack lub na blacie
- Działanie zintegrowane z platformą Omada SDN: Bezobsługowa konfiguracja ZTP, centralne zarządzanie w chmurze i inteligentne monitorowanie.
- Centralne zarządzanie: Dostęp z poziomu chmury i aplikacja Omada to wygoda zarządzania.
- Porty gigabitowe: 1 gigabitowy port SFP i 5 gigabitowych portów RJ45 zapewniają szybką łączność przewodową.
- Do 4 portów WAN: 1 gigabitowych port SFP WAN i 1 gigabitowy port RJ45 WAN i 2 gigabitowe porty WAN/LAN pozwalają zoptymalizować wykorzystanie pasm.
- Bardzo bezpieczna sieć VPN: Obsługa do 100 połączeń LAN-to-LAN IPsec, 50 połączeń OpenVPN*, 50 połączeń L2TP oraz 50 połączeń PPTP VPN.
- Niezawodne zabezpieczenia: Zaawansowane reguły zapory sieciowej, ochrona przed atakami DoS i filtrowanie adresów IP/MAC/URL zapewniają ochronę sieci i danych.
#09457Gigabitowy router VPN SafeStream, 5x 10/100/1000 RJ-45, 1x slot SFP, desktop (TP-Link ER7406)
Standardy IEEE 802.3u/ab/z/x/q Porty miedziane 1x gigabitowy port RJ45 WAN,
2x gigabitowe porty RJ45 LAN,
2x gigabitowe porty RJ45 WAN/LAN (do wyboru)Wolne sloty 1x gigabitowy port SFP WAN Pamięć Flash NAND 128 MB Pamięć DRAM 512 MB DDR4 Wydajność Ilość równoczesnych sesji 150.000 Przepustowość VPN IPsec ESP-SHA1-AES256 617,1 Mb/s,
ESP-SHA256-AES256 592,8 Mb/s,
ESP-SHA384-AES256 592,4 Mb/s,
ESP-SHA512-AES256 604,5 Mb/sPodstawowe funkcje Typ połączenia WAN Statyczne/dynamiczne przydzielanie adresów IP,
PPPoE,
PPTP,
L2TPKlonowanie adresów MAC Modyfikacja adresów MAC WAN/LAN DHCP Serwer DHCP,
Rezerwacja adresów DHCP,
Multi-net DHCP,
Interfejsy Multi-IPIPv6 Wdrażanie w toku VLAN VLAN 802.1Q IPTV IGMP v2/v3 Proxy Funkcje zaawansowane Listy kontroli dostępu (ACL) Filtrowanie w oparciu o adres IP/port/protokół/nazwę domeny Routing zaawansowany Routing statyczny,
Policy RoutingKontrola przepustowości Kontrola przepustowości w oparciu o adres IP/port,
Gwarantowana i ograniczana przepustowośćRównoważenie pasma Inteligentne równoważenie obciążenia pasma,
Routing zoptymalizowany pod kątem aplikacji,
Łącze zapasowe (czasowe§,
awaryjne),
Wykrywanie onlineNAT One-to-One NAT,
Multi-Net NAT,
Serwer wirtualny,
Port Triggering,
NAT-DMZ,
FTP/H.323/SIP/IPSec/PPTP ALG,
UPnPZabezpieczenia Zapora sieciowa SPI,
VPN Passthrough,
FTP/H.323/PPTP/SIP/IPsec ALG,
Ochrona przed atakami DoS,
Ping of Death,
Zarządzanie lokalneLimit sesji Limit sesji oparty na adresie IP Sieci VPN IPsec VPN 100 tuneli IPsec VPN,
LAN-to-LAN,
Client-to-LAN,
2 tryby negocjacji - Main/Aggressive,
Szyfrowanie DES,
3DES,
AES128,
AES192,
AES256,
IKE v1/v2,
Uwierzytelnianie MD5,
SHA1,
NAT Traversal (NAT-T),
Dead Peer Detection (DPD),
Perfect Forward Secrecy (PFS)PPTP VPN Serwer VPN PPTP,
10 klientów VPN PPTP,
50 tuneli,
PPTP z szyfrowaniem MPPEL2TP VPN Serwer VPN L2TP,
10 klientów VPN L2TP,
50 tuneli,
L2TP over IPSecOpenVPN Serwer OpenVPN,
10 klientów OpenVPN,
50 tuneli OpenVPN*Uwierzytelnianie sieciowe Brak uwierzytelniania,
Uproszczone hasło,
Hotspot(Użytkownik lokalny / Voucher* / SMS* / Radius*),
Zewnętrzny serwer Radius,
Serwer portalu zewnętrznego,
FacebookZarządzanie Aplikacja Omada Tak Zarządzanie centralne Kontroler Omada oparty na chmurze,
Kontroler sprzętowy Omada (OC300),
Kontroler sprzętowy Omada (OC200),
Kontroler programowy OmadaDostęp do chmury Tak (poprzez kontroler OC300,
OC200,
kontroler Omada oparty na chmurze lub kontroler programowy Omada)Usługi DDNS (Dyndns,
No-IP,
Peanuthull,
Comexe)Wsparcie Zarządzanie poprzez stronę internetową,
Zarządzanie zdalne,
Eksportowanie i importowanie konfiguracji,
SNMP v1/v2c/v3,
Diagnostyka (Ping i Traceroute),
Synchronizacja NTP,
Obsługa dzienników systemowychFunkcje panelu zarządzania Automatyczne wykrywanie urządzeń,
Inteligentne monitorowanie stanu sieci,
Ostrzeżenia o nietypowych zdarzeniach,
Ujednolicony proces konfiguracji,
Harmonogram restartu,
Spersonalizowana strona logowania do sieci,
Bezobsługowa konfiguracja ZTPWymiary zewnętrzne 294 × 140 × 44 mm (11,6 × 5,5 × 1,7 cali) Dopuszczalna temperatura pracy 0°C ÷ 50°C Dopuszczalna wilgotność otoczenia 10% ÷ 90%,
niekondensującaZasilanie wbudowane,
~230V AC 50HzCertyfikaty CE,
FCC,
RoHSProducent TP-Link
#09094Gigabitowy router VPN SafeStream, 5x 10/100/1000 RJ-45, 1x slot SFP, desktop (TP-Link TL-ER7206)
Standardy IEEE 802.3u/ab/z/x/q Porty miedziane 1x gigabitowy port RJ45 WAN,
2x gigabitowe porty RJ45 LAN,
2x gigabitowe porty RJ45 WAN/LAN (do wyboru)Wolne sloty 1x gigabitowy port SFP WAN Pamięć Flash SPI 4 MB + NAND 128 MB Pamięć DRAM 512 MB Wydajność Ilość równoczesnych sesji 150.000 Przepustowość VPN IPsec 291,6 Mb/s Podstawowe funkcje Typ połączenia WAN Statyczne/dynamiczne przydzielanie adresów IP,
PPPoE,
PPTP,
L2TPKlonowanie adresów MAC Modyfikacja adresów MAC WAN/LAN DHCP Serwer DHCP,
Rezerwacja adresów DHCP,
Multi-net DHCP,
Interfejsy Multi-IPIPv6 Wdrażanie w toku VLAN VLAN 802.1Q IPTV IGMP v2/v3 Proxy Funkcje zaawansowane Listy kontroli dostępu (ACL) Filtrowanie w oparciu o adres IP/port/protokół/nazwę domeny Routing zaawansowany Routing statyczny,
Policy RoutingKontrola przepustowości Kontrola przepustowości w oparciu o adres IP/port,
Gwarantowana i ograniczana przepustowośćRównoważenie pasma Inteligentne równoważenie obciążenia pasma,
Routing zoptymalizowany pod kątem aplikacji,
Łącze zapasowe (czasowe§,
awaryjne),
Wykrywanie onlineNAT One-to-One NAT,
Multi-Net NAT,
Serwer wirtualny,
Port Triggering,
NAT-DMZ,
FTP/H.323/SIP/IPSec/PPTP ALG,
UPnPZabezpieczenia Zapora sieciowa SPI,
VPN Passthrough,
FTP/H.323/PPTP/SIP/IPsec ALG,
Ochrona przed atakami DoS,
Ping of Death,
Zarządzanie lokalneLimit sesji Limit sesji oparty na adresie IP Sieci VPN IPsec VPN 100 tuneli IPsec VPN,
LAN-to-LAN,
Client-to-LAN,
2 tryby negocjacji - Main/Aggressive,
Szyfrowanie DES,
3DES,
AES128,
AES192,
AES256,
IKE v1/v2,
Uwierzytelnianie MD5,
SHA1,
NAT Traversal (NAT-T),
Dead Peer Detection (DPD),
Perfect Forward Secrecy (PFS)PPTP VPN Serwer VPN PPTP,
10 klientów VPN PPTP,
50 tuneli,
PPTP z szyfrowaniem MPPEL2TP VPN Serwer VPN L2TP,
10 klientów VPN L2TP,
50 tuneli,
L2TP over IPSecOpenVPN Serwer OpenVPN,
10 klientów OpenVPN,
50 tuneli OpenVPN*Uwierzytelnianie sieciowe Brak uwierzytelniania,
Uproszczone hasło,
Hotspot(Użytkownik lokalny / Voucher* / SMS* / Radius*),
Zewnętrzny serwer Radius,
Serwer portalu zewnętrznego,
FacebookZarządzanie Aplikacja Omada Tak Zarządzanie centralne Kontroler Omada oparty na chmurze,
Kontroler sprzętowy Omada (OC300),
Kontroler sprzętowy Omada (OC200),
Kontroler programowy OmadaDostęp do chmury Tak (poprzez kontroler OC300,
OC200,
kontroler Omada oparty na chmurze lub kontroler programowy Omada)Usługi DDNS (Dyndns,
No-IP,
Peanuthull,
Comexe)Wsparcie Zarządzanie poprzez stronę internetową,
Zarządzanie zdalne,
Eksportowanie i importowanie konfiguracji,
SNMP v1/v2c/v3,
Diagnostyka (Ping i Traceroute),
Synchronizacja NTP,
Obsługa dzienników systemowychFunkcje panelu zarządzania Automatyczne wykrywanie urządzeń,
Inteligentne monitorowanie stanu sieci,
Ostrzeżenia o nietypowych zdarzeniach,
Ujednolicony proces konfiguracji,
Harmonogram restartu,
Spersonalizowana strona logowania do sieci,
Bezobsługowa konfiguracja ZTPWymiary zewnętrzne 226 × 131 × 35 mm (8,9 × 5,2 × 1,4 cala) Dopuszczalna temperatura pracy 0°C ÷ 40°C Dopuszczalna wilgotność otoczenia 10% ÷ 90%,
niekondensującaZasilanie wbudowane,
~230V AC 50HzCertyfikaty CE,
FCC,
RoHSProducent TP-Link
- » ROUTERY DSL
- Działanie zintegrowane z platformą Omada SDN: Bezobsługowa konfiguracja ZTP‡, centralne zarządzanie w chmurze i inteligentne monitorowanie.
- Centralne zarządzanie: Dostęp z poziomu chmury i aplikacja Omada to wygoda zarządzania.
- Pięć portów gigabitowych: Szybka łączność przewodowa.
- Do 4 portów WAN: 1 gigabitowych port WAN i 3 gigabitowe porty WAN/LAN pozwalają zoptymalizować wykorzystanie pasm.
- Bardzo bezpieczna sieć VPN: Obsługa do 20 połączeń LAN-to-LAN IPsec, 16 połączeń OpenVPN*, 16 połączeń L2TP oraz 16 połączeń PPTP VPN.
- Niezawodne zabezpieczenia: Zaawansowane reguły zapory sieciowej, ochrona przed atakami DoS, filtrowanie adresów IP/MAC/URL zapewniają ochronę sieci i danych.
#09126Gigabitowy router VPN Omada, 5x 10/100/1000 RJ-45, desktop (TP-Link TL-ER605 (TL-R605))
Standardy IEEE 802.3u/ab/x/q Porty miedziane 1x gigabitowy port RJ45 WAN,
1x gigabitowe porty RJ45 LAN,
3x gigabitowe porty RJ45 WAN/LAN (do wyboru)Pamięć Flash SPI 16 MB Pamięć DRAM 128 MB Wydajność Ilość równoczesnych sesji 25.000 Przepustowość VPN IPsec 41,5 Mb/s Podstawowe funkcje Typ połączenia WAN Statyczne/dynamiczne przydzielanie adresów IP,
PPPoE,
PPTP,
L2TPKlonowanie adresów MAC Modyfikacja adresów MAC WAN/LAN DHCP Serwer DHCP,
Rezerwacja adresów DHCP,
Multi-net DHCP,
Interfejsy Multi-IPIPv6 Wdrażanie w toku VLAN VLAN 802.1Q IPTV IGMP v2/v3 Proxy Funkcje zaawansowane Listy kontroli dostępu (ACL) Filtrowanie w oparciu o adres IP/port/protokół/nazwę domeny Routing zaawansowany Routing statyczny,
Policy RoutingKontrola przepustowości Kontrola przepustowości w oparciu o adres IP/port,
Gwarantowana i ograniczana przepustowośćRównoważenie pasma Inteligentne równoważenie obciążenia pasma,
Routing zoptymalizowany pod kątem aplikacji,
Łącze zapasowe (czasowe§,
awaryjne),
Wykrywanie onlineNAT One-to-One NAT,
Multi-Net NAT,
Serwer wirtualny,
Port Triggering,
NAT-DMZ,
FTP/H.323/SIP/IPSec/PPTP ALG,
UPnPZabezpieczenia Zapora sieciowa SPI,
VPN Passthrough,
FTP/H.323/PPTP/SIP/IPsec ALG,
Ochrona przed atakami DoS,
Ping of Death,
Zarządzanie lokalneLimit sesji Limit sesji oparty na adresie IP Sieci VPN IPsec VPN 20 tuneli IPsec VPN,
LAN-to-LAN,
Client-to-LAN,
2 tryby negocjacji - Main/Aggressive,
Szyfrowanie DES,
3DES,
AES128,
AES192,
AES256,
IKE v1/v2,
Uwierzytelnianie MD5,
SHA1,
NAT Traversal (NAT-T),
Dead Peer Detection (DPD),
Perfect Forward Secrecy (PFS)PPTP VPN Serwer VPN PPTP,
10 klientów VPN PPTP,
16 tuneli,
PPTP z szyfrowaniem MPPEL2TP VPN Serwer VPN L2TP,
10 klientów VPN L2TP,
16 tuneli,
L2TP over IPSecOpenVPN Serwer OpenVPN,
10 klientów OpenVPN,
16 tuneli OpenVPN*Bezpieczeństwo Transmisji Filtrowanie Filtrowanie grup WEB,
Filtrowanie adresów URL,
Bezpieczeństwo siecioweOchrona przed atakami ARP Wysyłanie pakietów GARP,
Skanowanie ARP,
Wiązanie adresów IP i MACOchrona przed atakami sieciowymi TCP/UDP/ICMP Flood Defense,
Blokowanie skanowania TCP (Stealth FIN/Xmas/Null),
Blokowanie odbierania pakietów ping z sieci WANKontrola dostępu Kontrola dostępu oparta na źródłowym/docelowym adresie IP Uwierzytelnianie sieciowe Brak uwierzytelniania,
Uproszczone hasło,
Hotspot(Użytkownik lokalny / Voucher* / SMS* / Radius*),
Zewnętrzny serwer Radius,
Serwer portalu zewnętrznego,
FacebookZarządzanie Aplikacja Omada Tak Zarządzanie centralne Kontroler Omada oparty na chmurze,
Kontroler sprzętowy Omada (OC300),
Kontroler sprzętowy Omada (OC200),
Kontroler programowy OmadaDostęp do chmury Tak (poprzez kontroler OC300,
OC200,
kontroler Omada oparty na chmurze lub kontroler programowy Omada)Usługi DDNS (Dyndns,
No-IP,
Peanuthull,
Comexe)Wsparcie Zarządzanie poprzez stronę internetową,
Zarządzanie zdalne,
Eksportowanie i importowanie konfiguracji,
SNMP v1/v2c/v3,
Diagnostyka (Ping i Traceroute),
Synchronizacja NTP,
Obsługa dzienników systemowychFunkcje panelu zarządzania Automatyczne wykrywanie urządzeń,
Inteligentne monitorowanie stanu sieci,
Ostrzeżenia o nietypowych zdarzeniach,
Ujednolicony proces konfiguracji,
Harmonogram restartu,
Spersonalizowana strona logowania do sieci,
Bezobsługowa konfiguracja ZTPWymiary zewnętrzne 158 × 101 × 25 mm (6,2 × 4,0 × 1,0 cal) Dopuszczalna temperatura pracy 0°C ÷ 40°C Dopuszczalna wilgotność otoczenia 10% ÷ 90%,
niekondensującaZasilanie wbudowane,
~230V AC 50HzCertyfikaty CE,
FCC,
RoHSProducent TP-Link
-
- Sieć o prędkości 10 Gb/s - Dzięki zastosowaniu najnowszej technologii 10GBase-T urządzenie TX401 zapewnia prędkości dochodzące nawet do 10 Gb/s, co jest wartością aż 10-krotnie wyższą niż w przypadku zwykłych gigabitowych kart sieciowych, oraz dba o płynną transmisję danych podczas korzystania z Internetu oraz lokalnego udostępniania danych.
- Zgodność z niższymi standardami - Duże prędkości i bardzo niskie opóźnienia standardu 10GBase-T nie wykluczają obsługi urządzeń, które korzystają z mniej zaawansowanych technologii, takich jak Fast Ethernet czy Gigabit Ethernet. Karta sieciowa automatycznie negocjuje szybkości połączeń.
- Kabel Ethernet kat. 6a - Do urządzenia dołączony jest kabel Ethernet kat. 6a - zdolny do obsługi połączeń o prędkości 10 Gb/s - w celu zmaksymalizowania wydajności TX401.
- Śledzie low-profile i full-height - Oprócz standardowego śledzia do produktu dołączany jest także śledź low-profile, przeznaczony dla komputerów z obudową mini tower.
- Obsługa wielu systemów operacyjnych - Zgodność z systemem Windows 10/8.1/8/7, serwerami Windows 2019/2016/2012 R2 oraz z systemem Linux oznacza, że z karty można korzystać na wielu różnych urządzeniach.
- Stabilna łączność gigabitowa — MA210E oferuje wysoką prędkość do 1 Gb/s, która gwarantuje płynność transferu danych w przypadku połączenia internetowego, jak również lokalnego
- Obsługa wielu szybkości — Karta automatycznie negocjuje prędkość swojego połączenia sieciowego
- Udostępnianie plików w ciągu sekund — Prędkość 1Gb/s umożliwia płynną i szybką transmisję danych z serwerem NAS
- Kontrola przepływu — Mechanizm dynamicznego zarządzania punkt-punkt zapewnia wysoką prędkość transmisji danych bez utraty pakietów. Doświadcz gigabitowej sieci z niskimi opóźnieniami.
- Wake-on-LAN — Włączaj/wyłączaj swój komputer zdalnie za pomocą specjalnego sygnału sieciowego
- Technologia EEE — MA210E obniża zużycie energii, ślad węglowy, a jednocześnie gwarantuje wysoką wydajność
- Elastyczny montaż — Standardowy i niskoprofilowy śledź zwiększają kompatybilność z obudowami komputerowymi
- Wspierane systemy operacyjne — Zgodność z Windows 11/10/8.1/8/7/XP/Vista. Windows 11, 10, 8.1 i 8 nie wymagają instalacji sterownika. Sterowniki dla pozostałych systemów są dostępne na oficjalnej stronie MERCUSYS
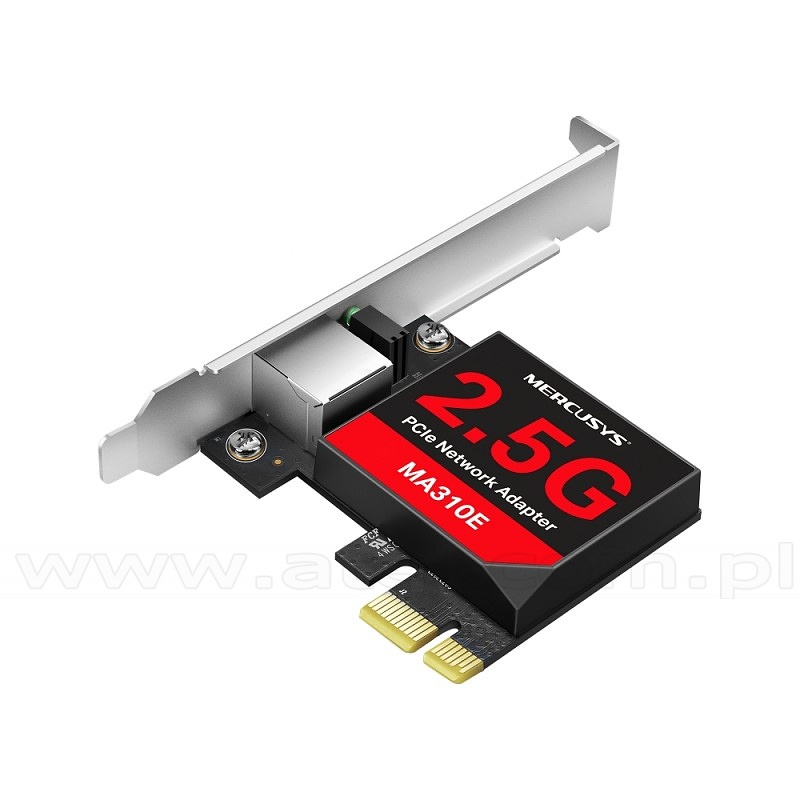
- Super szybka łączność 2,5Gb/s — MA310E oferuje wysoką prędkość do 2,5 Gb/s, która gwarantuje płynność transferu danych w przypadku połączenia internetowego, jak również lokalnego
- Obsługa wielu szybkości — Karta automatycznie negocjuje prędkość swojego połączenia sieciowego
- Udostępnianie plików w ciągu sekund — Prędkość 2,5Gb/s umożliwia płynną i szybką transmisję danych z serwerem NAS
- Wake-on-LAN — Włączaj/wyłączaj swój komputer zdalnie za pomocą specjalnego sygnału sieciowego
- Technologia EEE — MA310E obniża zużycie energii, ślad węglowy, a jednocześnie gwarantuje wysoką wydajność
- Elastyczny montaż — Standardowy i niskoprofilowy śledź zwiększają kompatybilność z obudowami komputerowymi
- Wspierane systemy operacyjne — Zgodność z Windows 11/10/8.1/8/7, Windows Server 2022/2019/2016/2012R2/2012/2018R2 oraz Linux. Windows 11 i 10 nie wymagają instalacji sterownika. Sterowniki dla pozostałych systemów są dostępne na oficjalnej stronie MERCUSYS
- Niezwykła prędkość - 2,5 Gigabitowy Ethernet umożliwa dostęp do Twojej wielogigabitowej sieci. TX201 sprosta każdemu zadaniu, niezależnie czy będzie to lokalny transfer danych, czy dostęp do internetu.
- Zgodność z niższymi standardami - Duże prędkości i bardzo niskie opóźnienia standardu 2.5GBase-T nie wykluczają obsługi urządzeń, które korzystają z mniej zaawansowanych technologii, takich jak Fast Ethernet czy Gigabit Ethernet. Karta sieciowa automatycznie negocjuje szybkości połączeń.
- Śledzie Low-Profile i Full-Height - Oprócz standardowego śledzia, do produktu dołączany jest także śledź low-profile, przeznaczony dla komputerów z obudową mini tower.
- Obsługa wielu systemów operacyjnych - Zgodność z systemem Windows 11/10/8.1/8/7, Windows Server 2022/2019/2016/2012/2008 R2 oraz z systemem Linux oznacza, że z karty można korzystać na wielu różnych urządzeniach.
#09162Karta sieciowa, PCI Express, 10Gb/s (TP-Link TX401)
Standardy IEEE 802.3, 802.3u,
802.3ab,
802.3bz,
802.3an,
802.3az,
802.3xMagistrala PCI Express Porty 1x RJ-45 Diody LED Link/Act 10 Gb/s,
Link/Act 5 / 2,5 / 1 Gb/s i 100 Mb/sPrędkość transmisji 100 Mb/s,
1 Gb/s,
2,5 Gb/s,
5 Gb/s,
10 Gb/s w trybie półdupleksu 200 Mb/s,
2 Gb/s,
5 Gb/s,
10 Gb/s,
20 Gb/s w trybie pełnego dupleksuWymiary 120,8 × 98,2 × 21,5 mm (4,8 × 3,9 × 0,8 cala) Kontrola przepływu 802.3x Sterowniki Windows 10/8.1/8/7,
Windows Servers 2019/2016/2012 R2,
LinuxProducent TP-Link
#09745Karta sieciowa, PCI Express, 1Gb/s (TP-Link Mercusys MA210E)
Standardy 802.3x Kontrola przepływu,
802.3az Oszczędzanie energii,
802.3i 10BASE-T,
802.3u 100BASE-T,
802.3ab 1000BASE-TMagistrala PCI Express Porty 1x RJ-45 Diody LED Stan działania Prędkość transmisji Automatyczna negocjacja prędkości 10 Mb/s,
100 Mb/s i 1 Gb/sWymiary 78,1 × 120,8 × 21,5 mm (3,1 × 4,8 × 0,8 cali) Sterowniki Windows 11/10/8.1/8/7/XP/Vista Producent TP-Link
#09744Karta sieciowa, PCI Express, 2.5Gb/s (TP-Link Mercusys MA310E)
Standardy 802.3x Kontrola przepływu,
802.3az Oszczędzanie energii,
802.3i 10BASE-T,
802.3u 100BASE-T,
802.3ab 1000BASE-T,
802.3bz 2.5GBASE-TMagistrala PCI Express Porty 1x RJ-45 Diody LED Link/Act 2,5 / 1 Gb/s i 100 Mb/s Prędkość transmisji Automatyczna negocjacja prędkości 10 Mb/s,
100 Mb/s,
1 Gb/s i 2,5 Gb/sWymiary 78,4 × 120,8 × 21,5 mm (3,1 × 4,8 × 0,8 cali) Kontrola przepływu 802.3x Sterowniki Windows 11/10/8.1/8/7,
Windows Servers 2022/2019/2016/2012 R2,
LinuxProducent TP-Link
#09282Karta sieciowa, PCI Express, 2.5Gb/s (TP-Link TX201)
Standardy IEEE 802.3, 802.3u,
802.3ab,
802.3bz,
802.3xMagistrala PCI Express Porty 1x RJ-45 Diody LED Link/Act 2,5 / 1 Gb/s i 100 Mb/s Prędkość transmisji 10 Mb/s,
100 Mb/s,
1 Gb/s,
2,5 Gb/s w trybie półdupleksu,
20 Mb/s,
200 Mb/s,
2 Gb/s,
5 Gb/s w trybie pełnego dupleksuWymiary 120,8 × 98,2 × 21,5 mm (4,8 × 3,9 × 0,8 cala) Kontrola przepływu 802.3x Sterowniki Windows 11/10/8.1/8/7,
Windows Servers 2022/2019/2016/2012 R2,
LinuxProducent TP-Link
#08914Karta sieciowa, PCI Express, 32-bit, Gigabit (TP-Link TG-3468)
Standardy IEEE 802.3, 802.3u,
802.3ab,
802.3x,
802.1q,
802.1p CSMA/CD,
TCP/IPMagistrala PCI Express Porty 1x 10/100/1000 Mbps RJ-45 Sterowniki Obsługa systemów Windows XP 32/64bit,
Vista 32/64bit,
Windows7 32/64bitGwarancja 24 miesiące Producent TP-Link
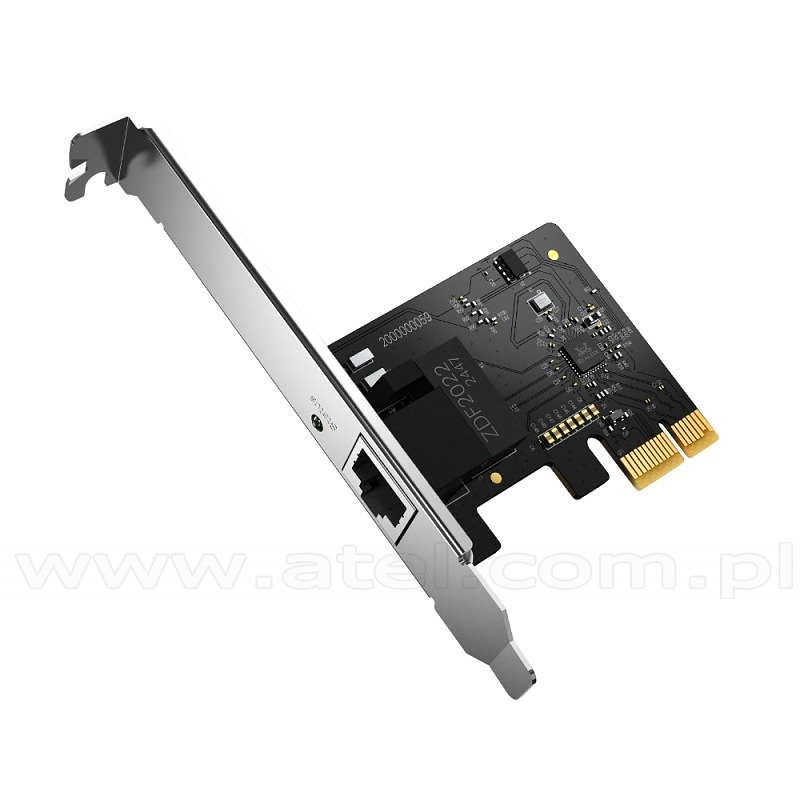
#09763Karta sieciowa, PCI Express, 5Gb/s (TP-Link TX301)
Standardy IEEE 802.3, 802.3u,
802.3ab,
802.3bz,
802.3xMagistrala PCI Express 3.1 Porty 1x RJ-45 Diody LED 5 Gbps and 2.5 Gbps Mbps Link/Act Prędkość transmisji 100 Mbps,
1 Gbps,
2.5 Gbps,
5 Gbps for Half-Duplex mode,
200 Mbps,
2 Gbps,
5 Gbps,
10 Gbps for Full-Duplex modeWymiary 120.8 × 78.5 × 21.5 mm (4.8 × 3.1 × 0.8 cala) Kontrola przepływu 802.3x Sterowniki Windows 11/10/8.1/8/7,
Windows Servers 2022/2019/2016/2012 R2,
LinuxProducent TP-Link
-
- » KONWERTERY NIEZARZĄDZALNE JEDNOMODOWE I WIELOMODOWE
- Zgodność ze standardami 802.3u 10/100Base-TX, 100Base-FX
- Funkcje Link Fault Passthrough oraz Far End Fault minimalizują straty sygnału wynikające z błędów połączeń
- Przełączanie trybów pełnego i pół dupleksu dla portu FX
- Zwiększenie zasięgu transmisji światłowodowej do 2km
#06063Konwerter 10/100 Mbps RJ-45/SC, MM 1310nm, 2km (TP-Link MC100CM)
Standardy IEEE 802.3/u Port #1 10/100 Mbps RJ-45 Zasięg portu #1 100m Okablowanie portu #1 UTP/STP kat. 5 Port #2 100 Mbps SC MM Długość fali TX 1310nm Długość fali RX 1310nm Zasięg portu #2 2km Okablowanie portu #2 50/125, 62.5/125, 100/140 µm Przepustowość [Gbps] 0,2 Typ obudowy desktop / rack 19" Wymiary zewnętrzne 94x73x27 mm Dopuszczalna temperatura pracy 0°C ÷ 40°C Dopuszczalna wilgotność otoczenia 10% ÷ 90%,
niekondensującaZasilanie zasilacz,
9V DC 0,6A ,
~230V AC 50HzMaksymalny pobór mocy 2,4 W Okres gwarancji 5 lat Producent TP-Link
-





Strona 12 z 28
|


