
 MENU
slot SFP: |


- Akcesoria komputerowe
-
- » 10-GIGABIT ETHERNET
- Gigabitowe Porty: 48 Gigabitowe Porty RJ45 i 4 10-cio Gigabitowe Sloty SFP+ zapewniają wysokie prędkości połączeń.
- Możliwość korzystania z Omada SDN: Platforma zapewnia dostęp do bezobsługowej konfiguracji ZTP*, centralnego zarządzania w chmurze oraz inteligentnego monitoringu.
- Scentralizowane zarządzanie: Zarządzanie jest niezwykle wygodne dzięki dostępowi z chmury oraz łatwej w użytkowaniu aplikacji Omada.
- Statyczny Routing: Umożliwia kierowanie ruchem sieciowych dla efektywnego wykorzystania zasobów sieciowych
- Silne strategie zabezpieczeń: IP-MAC-Port Binding, ACL, Port Security, DoS Defend, Storm control, DHCP Snooping, 802.1X, Radius Authentication i wiele innych.
- Optymalizacja aplikacji Głosowych i Wideo: L2/L3/L4 QoS i IGMP snooping.
- Zarządzanie: Web, CLI (Port konsolowy, Telnet, SSH), SNMP, RMON i Dual Image dają duże możliwości zarządzania
- Błyskawiczna łączność 10G: 4× 10-cio Gigabitowe sloty SFP+ zapewniają wysoką przepustowość i możliwości przełączania.
- Zasilanie PoE+ o łącznej mocy 500 W: Stwórz optymalną topologię sieci dzięki 48 gigabitowym portom 802.3af/at PoE+.*
- Scentralizowane zarządzanie: Zarządzanie jest niezwykle wygodne dzięki dostępowi z chmury oraz łatwej w użytkowaniu aplikacji Omada.
- Niezawodne funkcje L2 i L2+:: Wsparcie dla kompletnej linii funkcji L2 i L2+ włączając Statyczny router, QoS klasy przemysłowej, IGMP Snooping i wiele innych.
- Silne strategie zabezpieczeń: Ochronę sieci LAN zapewniają zintegrowane funkcje takie jak: wiązanie IP-MAC-Port Binding, ACL, Port Security, i uwierzytelnianie 802.1X.
- Zarządzanie: Web, CLI (Port konsolowy, Telnet, SSH), SNMP, RMON i Dual Image dają duże możliwości zarządzania
#09222Switch zarządzalny, 48x 10/100/1000 RJ-45, 4x slot 10G SFP+, 19" (TP-Link TL-SG3452X)
Przełącznik zarządzalny L2+ JetStream, 48 portów gigabitowych, 4 sloty 10G SFP+
Standardy IEEE 802.3 10Base-T,
IEEE802.3u 100Base-TXPorty miedziane 48x 10/100/1000 Mbps RJ-45 Wolne sloty 4x SFP+ 10G Dodatkowe porty 1 port konsolowy RJ45,
1 port konsolowy microUSBAutomatyczne krosowanie MDI/MDI-X tak Automatyczna negocjacja prędkości (Nway) tak Funkcje oprogramowania Quality of Service 8 kolejek priorytetowania,
Obsługa priorytetowania 802.1p CoS/DSCP,
Tryb harmonogramu priorytetowania SP (Strict Priority),
WRR (Weighted Round Robin),
SP+WRR,
Kontrola przepustowości,
Ograniczanie prędkości transferu w oparciu o port/przepływ danych,
Płynniejsze działanie,
Działania dla przepływów,
Mirror (do obsługiwanego interfejsu),
Redirect (do obsługiwanego interfejsu),
Limit prędkości,
QoS RemarkFunkcje L2 i L2+ Agregacja łączy,
Statyczna agregacja łączy,
LACP 802.3ad,
Do 8 grup agregacji i do 8 portów na grupę,
Protokół drzewa rozpinającego (STP),
STP 802.1D,
RSTP 802.1w,
MSTP 802.1s,
Zabezpieczenia STP ochrona TC,
filtrowanie poprzez pakiety BPDU,
ochrona BPDU,
ochrona Root,
Wykrywanie pętli zwrotnych,
Oparte na portach,
Oparte na VLAN,
Kontrola przepływu,
Kontrola przepływu 802.3x,
Zapobieganie blokowaniu HOL,
Mirroring,
Port Mirroring,
Mirroring procesora,
Przesył One-to-One,
Przesył Many-to-One,
Port wejścia/wyjścia / obydwa portyL2 Multicast Obsługa 511 grup IGMP (IPv4,
IPv6),
IGMP Snooping,
IGMP v1/v2/v3 Snooping,
Fast Leave,
IGMP Snooping Querier,
Uwierzytelnianie IGMP,
Uwierzytelnianie IGMP,
MVR,
MLD Snooping,
MLD v1/v2 Snooping,
Fast Leave,
MLD Snooping Querier,
Konfiguracja grupy statycznej,
Ograniczone przekazywanie IP Multicast,
Filtrowanie transmisji Multicast 256 profili i 16 wpisów na profilCechy przełącznika L3 16 IPv4/IPv6 Interfejsy,
Statyczny routing,
48 statyczne trasy,
Statyczny ARP,
128 Statycznych wpisów,
Proxy ARP,
Gratuitous ARP,
DHCP Serwer,
Przekaźnik DHCP,
DHCP Przekaźnik interfejsu,
DHCP Przekaźnik VLAN,
DHCP L2 PrzekaźnikIPv6 IPv6 Dual IPv4/IPv6,
Multicast Listener Discovery (MLD) Snooping,
IPv6 neighbor discovery (ND),
Path maximum transmission unit (MTU) discovery,
Internet Control Message Protocol (ICMP) version 6,
TCPv6/UDPv6,
IPv6 applications,
DHCPv6 Client,
Ping6,
Tracert6,
Telnet (v6),
IPv6 SNMP,
IPv6 SSH,
IPv6 SSL,
Http/Https,
IPv6 TFTPVLAN Grupy VLAN,
Maks. 4K grup VLAN,
Tagowanie 802.1Q VLAN,
Adres MAC VLAN 12 wpisów,
Protokół VLAN,
GVRP,
VLAN VPN (QinQ),
QinQ oparty na portach,
Selective QinQ,
Głosowa sieć VLANBezpieczeństwo transmisji Wiązanie adresów IP,
MAC i portów,
DHCP Snooping,
Inspekcja ARP,
Ochrona źródłowego adresu IPv4,
Wiązanie adresów IPv6,
MAC i portów,
DHCPv6 Snooping,
Wykrywanie ND,
Ochrona źródłowego adresu IPv6,
Ochrona przed atakami DoS,
Ochrona portów poprzez ich statyczną/dynamiczną/stałą konfigurację,
Do 64 adresów MAC na port,
Storm Control Broadcast/Multicast/Unicast,
tryb kontroli (kb/s/wskaźnik),
Kontrola dostępu w oparciu o IP/port/MAC,
Uwierzytelnianie 802.1X,
Uwierzytelnianie w oparciu o port,
Uwierzytelnianie w oparciu o adres MAC,
Przydzielanie VLAN,
MAB,
Sieć VLAN dla gości,
Uwierzytelnianie i autoryzowanie poprzez Radius,
AAA (w tym TACACS+),
Izolacja portów,
Bezpieczne zarządzanie webowe poprzez HTTPS z szyfrowaniem SSLv3/TLS 1.2,
Bezpieczne zarządzanie CLI z szyfrowaniem SSHv1/SSHv2Cechy przełącznika L3 16 interfejsów IPv4/IPv6,
Routing statyczny,
48 tras statycznych,
Statyczne wpisy ARP,
316 wpisów ARP,
Proxy ARP,
Gratuitous ARP,
Serwer DHCP,
DHCP Relay,
DHCP L2 RelayZarządzanie Aplikacja Omada Tak Zarządzanie centralne Kontroler Omada oparty na chmurze,
Kontroler sprzętowy Omada (OC300),
Kontroler sprzętowy Omada (OC200),
Kontroler programowy OmadaDostęp do chmury Tak (poprzez kontroler OC300,
OC200,
kontroler Omada oparty na chmurze lub kontroler programowy Omada)Funkcje panelu zarządzania Interfejs graficzny GUI,
Interfejs linii poleceń CLI,
SNMP v1/v2c/v3,
SNMP Trap/Inform,
RMON (grupy 1, 2, 3, 9),
Szablon SDM,
Klient DHCP/BOOTP,
Dual Image,
Dual Configuration,
Monitorowanie zużycia procesora,
Diagnostyka kabli,
EEE,
SNTP,
Logi systemuPojemność przełączania [Gbps] 176 Szybkość przekierowań pakietów 130,9 Mp/s Tablica adresów MAC 16K Ramki jumbo 9 KB Montaż Szafa Rack Wymiary zewnętrzne 440 × 220 × 44 mm (17.3 × 8.7 × 1.7 cali) Dopuszczalna temperatura pracy 0°C ÷ 45°C Dopuszczalna wilgotność otoczenia 10% ÷ 90%,
niekondensującaZasilanie wbudowane,
100~240VAC 50/60HzMaks. zużycie energii 32,8 W (110 V/60 Hz) Ilość generowanego ciepła 111,65 BTU/h (110 V/60 Hz) Certyfikaty CE,
FCCOkres gwarancji 5 lat Producent TP-Link
#09232Switch zarządzalny, 48x 10/100/1000 RJ-45, 4x slot 10G SFP+, PoE+, 19" (TP-Link TL-SG3452XP)
Standardy IEEE 802.3 10Base-T,
IEEE802.3u 100Base-TXPorty miedziane 48x 10/100/1000 Mbps RJ-45 PoE+ Wolne sloty 4x SFP+ 10G Dodatkowe porty 1 port konsolowy RJ45,
1 port konsolowy microUSBWentylatory tak,
3Porty PoE+ (RJ45) Standard 802.3at/af Porty PoE+ 48 portów do 30 W na port Budżet mocy 500 W Maks. zużycie energii 49,19W (110V/60Hz) (bez podłączonego urządzenia z obsługą PoE),
635,7W (110V/60Hz) (podczas zasilania z mocą 500W)Ilość generowanego ciepła 167,85 BTU/hr (110V/60Hz) (bez podłączonego urządzenia z obsługą PoE),
2169,2 BTU/hr (110V/60Hz) (podczas zasilania z mocą 500W)Wydajność Wydajność przełączania 176 Gb/s Szybkość przekierowań pakietów 130,9 Mp/s Tablica adresów MAC 16 K Bufor pakietów 12 Mbit Ramki jumbo 9 KB Funkcje oprogramowania Quality of Service 8 kolejek priorytetowania,
Obsługa priorytetowania 802.1p CoS/DSCP,
Tryb harmonogramu priorytetowania SP (Strict Priority),
WRR (Weighted Round Robin),
SP+WRR,
Kontrola przepustowości,
Ograniczanie prędkości transferu w oparciu o port/przepływ danych,
Płynniejsze działanie,
Działania dla przepływów,
Mirror (do obsługiwanego interfejsu),
Redirect (do obsługiwanego interfejsu),
Limit prędkości,
QoS RemarkFunkcje L2 i L2+ Agregacja łączy,
Statyczna agregacja łączy,
LACP 802.3ad,
Do 8 grup agregacji i do 8 portów na grupę,
Protokół drzewa rozpinającego (STP),
STP 802.1D,
RSTP 802.1w,
MSTP 802.1s,
Zabezpieczenia STP ochrona TC,
filtrowanie poprzez pakiety BPDU,
ochrona BPDU,
ochrona Root,
Wykrywanie pętli zwrotnych,
Oparte na portach,
Oparte na VLAN,
Kontrola przepływu,
Kontrola przepływu 802.3x,
Zapobieganie blokowaniu HOL,
Mirroring,
Port Mirroring,
Mirroring procesora,
Przesył One-to-One,
Przesył Many-to-One,
Port wejścia/wyjścia / obydwa portyL2 Multicast Obsługa 511 grup IGMP (IPv4,
IPv6),
IGMP Snooping,
IGMP v1/v2/v3 Snooping,
Fast Leave,
IGMP Snooping Querier,
Uwierzytelnianie IGMP,
Uwierzytelnianie IGMP,
MVR,
MLD Snooping,
MLD v1/v2 Snooping,
Fast Leave,
MLD Snooping Querier,
Konfiguracja grupy statycznej,
Ograniczone przekazywanie IP Multicast,
Filtrowanie transmisji Multicast 256 profili i 16 wpisów na profilCechy przełącznika L3 16 IPv4/IPv6 Interfejsy,
Statyczny routing,
48 statyczne trasy,
Statyczny ARP,
128 Statycznych wpisów,
Proxy ARP,
Gratuitous ARP,
DHCP Serwer,
Przekaźnik DHCP,
DHCP Przekaźnik interfejsu,
DHCP Przekaźnik VLAN,
DHCP L2 PrzekaźnikIPv6 IPv6 Dual IPv4/IPv6,
Multicast Listener Discovery (MLD) Snooping,
IPv6 neighbor discovery (ND),
Path maximum transmission unit (MTU) discovery,
Internet Control Message Protocol (ICMP) version 6,
TCPv6/UDPv6,
IPv6 applications,
DHCPv6 Client,
Ping6,
Tracert6,
Telnet (v6),
IPv6 SNMP,
IPv6 SSH,
IPv6 SSL,
Http/Https,
IPv6 TFTPVLAN Grupy VLAN,
Maks. 4K grup VLAN,
Tagowanie 802.1Q VLAN,
Adres MAC VLAN 12 wpisów,
Protokół VLAN,
GVRP,
VLAN VPN (QinQ),
QinQ oparty na portach,
Selective QinQ,
Głosowa sieć VLANBezpieczeństwo transmisji Wiązanie adresów IP,
MAC i portów,
DHCP Snooping,
Inspekcja ARP,
Ochrona źródłowego adresu IPv4,
Wiązanie adresów IPv6,
MAC i portów,
DHCPv6 Snooping,
Wykrywanie ND,
Ochrona źródłowego adresu IPv6,
Ochrona przed atakami DoS,
Ochrona portów poprzez ich statyczną/dynamiczną/stałą konfigurację,
Do 64 adresów MAC na port,
Storm Control Broadcast/Multicast/Unicast,
tryb kontroli (kb/s/wskaźnik),
Kontrola dostępu w oparciu o IP/port/MAC,
Uwierzytelnianie 802.1X,
Uwierzytelnianie w oparciu o port,
Uwierzytelnianie w oparciu o adres MAC,
Przydzielanie VLAN,
MAB,
Sieć VLAN dla gości,
Uwierzytelnianie i autoryzowanie poprzez Radius,
AAA (w tym TACACS+),
Izolacja portów,
Bezpieczne zarządzanie webowe poprzez HTTPS z szyfrowaniem SSLv3/TLS 1.2,
Bezpieczne zarządzanie CLI z szyfrowaniem SSHv1/SSHv2Cechy przełącznika L3 16 interfejsów IPv4/IPv6,
Routing statyczny,
48 tras statycznych,
Statyczne wpisy ARP,
316 wpisów ARP,
Proxy ARP,
Gratuitous ARP,
Serwer DHCP,
DHCP Relay,
DHCP L2 RelayZarządzanie Aplikacja Omada Tak Zarządzanie centralne Kontroler Omada oparty na chmurze,
Kontroler sprzętowy Omada (OC300),
Kontroler sprzętowy Omada (OC200),
Kontroler programowy OmadaDostęp do chmury Tak (poprzez kontroler OC300,
OC200,
kontroler Omada oparty na chmurze lub kontroler programowy Omada)Funkcje panelu zarządzania Interfejs graficzny GUI,
Interfejs linii poleceń CLI,
SNMP v1/v2c/v3,
SNMP Trap/Inform,
RMON (grupy 1, 2, 3, 9),
Szablon SDM,
Klient DHCP/BOOTP,
Dual Image,
Dual Configuration,
Monitorowanie zużycia procesora,
Diagnostyka kabli,
EEE,
SNTP,
Logi systemuMontaż Szafa Rack Wymiary zewnętrzne 440 × 330 × 44 mm (17.3 × 13.0 × 1.7 cali) Dopuszczalna temperatura pracy 0°C ÷ 45°C Dopuszczalna wilgotność otoczenia 10% ÷ 90%,
niekondensującaZasilanie wbudowane,
100~240VAC 50/60HzCertyfikaty CE,
FCCOkres gwarancji 5 lat Producent TP-Link
- » 25-GIGABIT ETHERNET
- Najlepszy pod względem ceny i wydajności przełącznik dostępowy Gigabit Ethernet z łączami uplink 25G
- W pełni gigabitowe porty: 48 gigabitowych portów RJ45 i 6 25-gigabitowych portów SFP28 zapewniają szybkie połączenie
- Łatwe zarządzanie (CLI, SNMP, Web, ecCLOUD, TIP OLS)
- W pełni gigabitowe porty: 48 gigabitowych portów RJ45 i 6 25-gigabitowych portów SFP28 zapewniają szybkie połączenie
- Łatwe zarządzanie (CLI, SNMP, Web, ecCLOUD, TIP OLS)
- W pełni gigabitowe porty: 48 gigabitowych portów RJ45 i 6 25-gigabitowych portów SFP28 zapewniają szybkie połączenie
- Łatwe zarządzanie (CLI, SNMP, Web, ecCLOUD, TIP OLS)
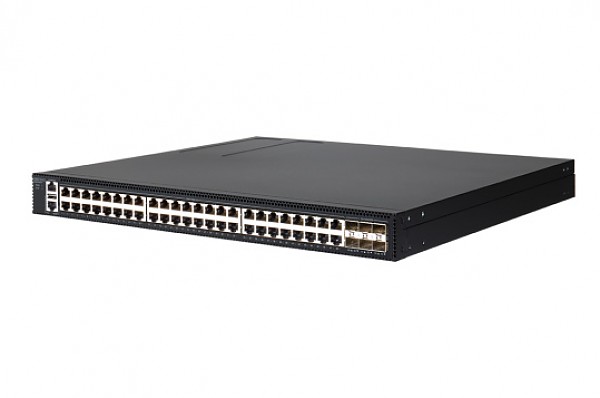
#09354Switch zarządzalny, 48x 10/100/1000 RJ-45 PoE, 6x 25G SFP28, 19" (Edge-corE ECS4150-54P)
Standardy IEEE 802.3ae 10GBase-SR/LR,
IEEE802.3ay 25GBase-SR,
IEEE 802.3cc 25GBASE-LR,
IEEE 802.3z 1000BASE-SX/LXPorty miedziane 48x 10/100/1000 Mbps RJ-45 Porty SFP 6x 25G SFP28 Porty PoE 48x 10/100/1000 Mbps RJ-45,
Standard 802.3af/at/bt,
Zasilanie 740WDodatkowe porty 1× RJ45 port konsolowy,
1x port zarządzania,
port zarządzania USBFunckje oprogramowania Quality of Service 8 kolejek priorytetowania na port,
IEEE 802.1p CoS,
IP Precedence,
DSCP,
Lista kontroli dostępu MAC,
Standardowa lista kontroli dostępu IP,
Rozszerzona lista kontroli dostępu IP,
Strict Priority,
Weighted Round Robin,
Strict + WRR,
GE Resolution 64 Kbps ~ 1.000 Mbps,
10G Resolution 64 Kbps ~ 10.000 Mbps,
25GE Resolution 64 Kbps~25.000 Mbps,
Auto Traffic ControlFunkcje L2 10/100/1000BASE-T interfejs miedziany,
Automatyczna negocjacja prędkości portu i trybu dupleks,
Auto MDI/MDI-X,
Interfejsy światłowodowe o wielu prędkościach (1G/10G/25G),
IEEE 802.3ae (10GBASE-SR/LR),
IEEE 802.3ay (25GBASE-SR),
IEEE 802.3cc (25GBASE-LR),
IEEE 802.3z (1000BASE-SX/LX) transceivers 10G/25G DAC/AOC,
Cyfrowy monitoring diagnostyczny (DDM) na portach 25G SFP28,
IEEE 802.3x w pełnym dupleksie,
Back-Pressure w półdupleksie,
Jumbo frames 10KB,
Broadcast/Multicast/Unknown Unicast storm control ,
IEEE 802.1D (STP),
IEEE 802.1w (RSTP),
IEEE 802.1s (MSTP) 64 instancji,
BPDU Guard,
Filtrowanie BPDU,
Root Guard,
BPDU transparent,
Wykrywanie pętli zwrotenj,
Detekcja pętli zwrotnej Non-Spanning Tree,
ITU-T G.8032v2 Ethernet Ring Protection Switch,
Sub 50 msec convergence,
Odwracalny tryb pracy,
Sieć wielopierścieniowa,
Q-in-Q,
xSTP,
CDP,
VTP i PVST+,
LLDP,
Filtrowanie CDP/PVST+,
Selective Q-in-Q,
Static Trunk,
IEEE 802.3ad LACP,
28 grup trunk do 8 GE/ 6 25GE portów na grupę,
SA+DA,
SA,
DA,
SIP+DIP,
SIP,
DIP,
Multi-chassis Link Aggregation,
Statyczny LACP,
IGMP Authentication,
IGMP v1/v2/v3 snooping,
Raportowanie IGMP Proxy,
Filtrowanie IGMP,
IGMP Throttling,
IGMP Immediate Leave,
IGMP Querier,
MVR wspiera 5 VLANów multicast,
VLAN Mirror,
Mac Based Mirror,
ACL Mirror,
Remote port mirror (RSPAN)VLAN Wspiera 4K VLAN,
Port-based VLAN,
IEEE 802.1Q VLAN,
GVRP,
IEEE 802.1v Protocol-based VLAN,
IP Subnet-based VLAN,
MAC-based VLAN,
Segmentacja ruchuIPv6 IPv4/IPv6 dual protocol stack,
IPv6 Address Types Stack (Unicast),
IPv6 Neighbor Discovery,
Duplicate address,
Address resolution,
Unreachable neighbor detection,
Stateless auto-configuration,
Manual configuration,
Remote IPv6 ping,
IPv6 Telnet support,
HTTP over IPv6,
SNMP over IPv6,
IPv6 Syslog support,
IPv6 TFTP support,
MLD Snooping v1/v2,
IPv6 Source Guard,
DHCPv6 Snooping,
MVR6Bezpieczeństwo Port security,
Uwierzytelnianie oparte na porcie i na adresie MAC zgodnie z IEEE 802.1X,
IEEE 802.1X Supplicant,
Dynamiczne przypisywanie VLAN,
Auto QoS,
Uwierzytelnianie MAC,
Uwierzytelnianie Web,
Voice VLAN,
Guest VLAN,
Lista kontroli dostępu MAC,
Standardowa lista kontroli dostępu IP,
Rozszerzona lista kontroli dostępu IP,
IPv6 ACL,
DHCP Snooping,
DHCP Info,
DHCP Option 82,
DHCP Option 82 Relay,
IP Source Guard,
PPPoE IA,
Dynamic ARP Inspection,
Denial of Service,
Login Security,
RADIUS authentication,
RADIUS accounting,
TACACS + authentication,
TACACS + accounting,
TACACS + authorization,
Management Interface Access Filtering (SNMP/Web/Telnet),
SSH (v1.5/v2.0) for security Telnet,
SSL dla HTTPS,
SNMPv3Zarządzanie Funkcje zarządzania Zero Touch provisioning,
mDNS,
Interfejs linii poleceń CLI (port konsolowy) lub Telnet,
Zarządzanie przez stronę internetową,
SNMP (v1/v2c/v3),
Aktualizacja firmware poprzez serwer TFTP/HTTP/FTP/SFTP,
Wiele plików konfiguracyjnych,
Wysyłanie/pobieranie plików konfiguracyjnych przez serwer TFTP/HTTP/FTP/SFTP,
RMON (grupy 1,2,3 i 9),
DHCP client for IP address assignment,
DHCP Dynamic Provision (66/67),
SNTP,
Syslog (local Flash),
Remotelog (RFC3164),
SMTP (powiadomienia E-mail),
Wsparcie LLDP (802.1ab),
sFlow (v4/v5),
IPv6 sFlowPojemność przełączania [Gbps] 396 Szybkość przekierowania pakietów 295 Mpps Tablica adresów MAC 32K Jumbo Frame 10 KB Wymiary 442 × 420 × 43.6 mm Waga 5.5 kg Dopuszczalna temperatura pracy -5°C ÷ 45°C Dopuszczalna wilgotność otoczenia 5% ÷ 95%,
non-condensingZasilanie 100~240VAC 50/60Hz Maks. zużycie energii 835 W Certyfikaty FCC Class A,
CE,
Safety Compliance (CB/UL)Okres gwarancji 3 years Producent Edge-corE
#09787
Switch zarządzalny, 48x 10/100/1000 RJ-45 PoE, 6x 25G SFP28, 19" (Edge-corE ECS4650-54P)
Standardy IEEE 802.3ae 10GBase-SR/LR,
IEEE 802.3ay 25GBase-SR,
IEEE 802.3cc 25GBASE-LR,
IEEE 802.3z 1000BASE-SX/LX,
IEEE 802.3 af/at/btPorty miedziane 48x 10/100/1000 Mbps RJ-45 Porty SFP 6x 25G SFP28 Porty PoE 48x 10/100/1000 Mbps RJ-45 (IEEE 802.3 af/at/bt budżet 740W ) Dodatkowe porty 1× RJ45 port konsolowy,
1x port zarządzania,
port zarządzania USBFunckje oprogramowania Quality of Service 8 kolejek priorytetowania na port,
IEEE 802.1p CoS,
IP Precedence,
DSCP,
Lista kontroli dostępu MAC,
Standardowa lista kontroli dostępu IP,
Rozszerzona lista kontroli dostępu IP,
Strict Priority,
Weighted Round Robin,
Strict + WRR,
GE Resolution 64 Kbps ~ 1.000 Mbps,
10G Resolution 64 Kbps ~ 10.000 Mbps,
25GE Resolution 64 Kbps~25.000 Mbps,
Auto Traffic ControlFunkcje L2 10/100/1000BASE-T interfejs miedziany,
Automatyczna negocjacja prędkości portu i trybu dupleks,
Auto MDI/MDI-X,
Interfejsy światłowodowe o wielu prędkościach (1G/10G/25G),
IEEE 802.3ae (10GBASE-SR/LR),
IEEE 802.3ay (25GBASE-SR),
IEEE 802.3cc (25GBASE-LR),
IEEE 802.3z (1000BASE-SX/LX) transceivers 10G/25G DAC/AOC,
Cyfrowy monitoring diagnostyczny (DDM) na portach 25G SFP28,
IEEE 802.3x w pełnym dupleksie,
Back-Pressure w półdupleksie,
Jumbo frames 10KB,
Broadcast/Multicast/Unknown Unicast storm control ,
IEEE 802.1D (STP),
IEEE 802.1w (RSTP),
IEEE 802.1s (MSTP) 64 instancji,
BPDU Guard,
Filtrowanie BPDU,
Root Guard,
BPDU transparent,
Wykrywanie pętli zwrotenj,
Detekcja pętli zwrotnej Non-Spanning Tree,
ITU-T G.8032v2 Ethernet Ring Protection Switch,
Sub 50 msec convergence,
Odwracalny tryb pracy,
Sieć wielopierścieniowa,
Q-in-Q,
xSTP,
CDP,
VTP i PVST+,
LLDP,
Filtrowanie CDP/PVST+,
Selective Q-in-Q,
Static Trunk,
IEEE 802.3ad LACP,
28 grup trunk do 8 GE/ 6 25GE portów na grupę,
SA+DA,
SA,
DA,
SIP+DIP,
SIP,
DIP,
Multi-chassis Link Aggregation,
Statyczny LACP,
IGMP Authentication,
IGMP v1/v2/v3 snooping,
Raportowanie IGMP Proxy,
Filtrowanie IGMP,
IGMP Throttling,
IGMP Immediate Leave,
IGMP Querier,
MVR wspiera 5 VLANów multicast,
VLAN Mirror,
Mac Based Mirror,
ACL Mirror,
Remote port mirror (RSPAN)VLAN Wspiera 4K VLAN,
Port-based VLAN,
IEEE 802.1Q VLAN,
GVRP,
IEEE 802.1v Protocol-based VLAN,
IP Subnet-based VLAN,
MAC-based VLAN,
Segmentacja ruchuIPv6 IPv4/IPv6 dual protocol stack,
IPv6 Address Types Stack (Unicast),
IPv6 Neighbor Discovery,
Duplicate address,
Address resolution,
Unreachable neighbor detection,
Stateless auto-configuration,
Manual configuration,
Remote IPv6 ping,
IPv6 Telnet support,
HTTP over IPv6,
SNMP over IPv6,
IPv6 Syslog support,
IPv6 TFTP support,
MLD Snooping v1/v2,
IPv6 Source Guard,
DHCPv6 Snooping,
MVR6Bezpieczeństwo Port security,
Uwierzytelnianie oparte na porcie i na adresie MAC zgodnie z IEEE 802.1X,
IEEE 802.1X Supplicant,
Dynamiczne przypisywanie VLAN,
Auto QoS,
Uwierzytelnianie MAC,
Uwierzytelnianie Web,
Voice VLAN,
Guest VLAN,
Lista kontroli dostępu MAC,
Standardowa lista kontroli dostępu IP,
Rozszerzona lista kontroli dostępu IP,
IPv6 ACL,
DHCP Snooping,
DHCP Info,
DHCP Option 82,
DHCP Option 82 Relay,
IP Source Guard,
PPPoE IA,
Dynamic ARP Inspection,
Denial of Service,
Login Security,
RADIUS authentication,
RADIUS accounting,
TACACS + authentication,
TACACS + accounting,
TACACS + authorization,
Management Interface Access Filtering (SNMP/Web/Telnet),
SSH (v1.5/v2.0) for security Telnet,
SSL dla HTTPS,
SNMPv3Zarządzanie Funkcje zarządzania Zero Touch provisioning,
mDNS,
Interfejs linii poleceń CLI (port konsolowy) lub Telnet,
Zarządzanie przez stronę internetową,
SNMP (v1/v2c/v3),
Aktualizacja firmware poprzez serwer TFTP/HTTP/FTP/SFTP,
Wiele plików konfiguracyjnych,
Wysyłanie/pobieranie plików konfiguracyjnych przez serwer TFTP/HTTP/FTP/SFTP,
RMON (grupy 1,2,3 i 9),
DHCP client for IP address assignment,
DHCP Dynamic Provision (66/67),
SNTP,
Syslog (local Flash),
Remotelog (RFC3164),
SMTP (powiadomienia E-mail),
Wsparcie LLDP (802.1ab),
sFlow (v4/v5),
IPv6 sFlowPojemność przełączania [Gbps] 396 Szybkość przekierowania pakietów 295 Mpps Tablica adresów MAC 32K Jumbo Frame 10 KB Wymiary 442 × 420 × 43.6 mm Waga 4.7 kg Dopuszczalna temperatura pracy -5°C ÷ 45°C Dopuszczalna wilgotność otoczenia 5% ÷ 95%,
non-condensingZasilanie 100~240VAC 50/60Hz Maks. zużycie energii 52 W Certyfikaty FCC Class A,
CE,
Safety Compliance (CB/UL)Okres gwarancji 3 years Producent Edge-corE
#09355Switch zarządzalny, 48x 10/100/1000 RJ-45, 6x 25G SFP28, 19" (Edge-corE ECS4650-54T)
Standardy IEEE 802.3ae 10GBase-SR/LR,
IEEE802.3ay 25GBase-SR,
IEEE 802.3cc 25GBASE-LR,
IEEE 802.3z 1000BASE-SX/LXPorty miedziane 48x 10/100/1000 Mbps RJ-45 Porty SFP 6x 25G SFP28 Dodatkowe porty 1× RJ45 port konsolowy,
1x port zarządzania,
port zarządzania USBFunckje oprogramowania Quality of Service 8 kolejek priorytetowania na port,
IEEE 802.1p CoS,
IP Precedence,
DSCP,
Lista kontroli dostępu MAC,
Standardowa lista kontroli dostępu IP,
Rozszerzona lista kontroli dostępu IP,
Strict Priority,
Weighted Round Robin,
Strict + WRR,
GE Resolution 64 Kbps ~ 1.000 Mbps,
10G Resolution 64 Kbps ~ 10.000 Mbps,
25GE Resolution 64 Kbps~25.000 Mbps,
Auto Traffic ControlFunkcje L2 10/100/1000BASE-T interfejs miedziany,
Automatyczna negocjacja prędkości portu i trybu dupleks,
Auto MDI/MDI-X,
Interfejsy światłowodowe o wielu prędkościach (1G/10G/25G),
IEEE 802.3ae (10GBASE-SR/LR),
IEEE 802.3ay (25GBASE-SR),
IEEE 802.3cc (25GBASE-LR),
IEEE 802.3z (1000BASE-SX/LX) transceivers 10G/25G DAC/AOC,
Cyfrowy monitoring diagnostyczny (DDM) na portach 25G SFP28,
IEEE 802.3x w pełnym dupleksie,
Back-Pressure w półdupleksie,
Jumbo frames 10KB,
Broadcast/Multicast/Unknown Unicast storm control ,
IEEE 802.1D (STP),
IEEE 802.1w (RSTP),
IEEE 802.1s (MSTP) 64 instancji,
BPDU Guard,
Filtrowanie BPDU,
Root Guard,
BPDU transparent,
Wykrywanie pętli zwrotenj,
Detekcja pętli zwrotnej Non-Spanning Tree,
ITU-T G.8032v2 Ethernet Ring Protection Switch,
Sub 50 msec convergence,
Odwracalny tryb pracy,
Sieć wielopierścieniowa,
Q-in-Q,
xSTP,
CDP,
VTP i PVST+,
LLDP,
Filtrowanie CDP/PVST+,
Selective Q-in-Q,
Static Trunk,
IEEE 802.3ad LACP,
28 grup trunk do 8 GE/ 6 25GE portów na grupę,
SA+DA,
SA,
DA,
SIP+DIP,
SIP,
DIP,
Multi-chassis Link Aggregation,
Statyczny LACP,
IGMP Authentication,
IGMP v1/v2/v3 snooping,
Raportowanie IGMP Proxy,
Filtrowanie IGMP,
IGMP Throttling,
IGMP Immediate Leave,
IGMP Querier,
MVR wspiera 5 VLANów multicast,
VLAN Mirror,
Mac Based Mirror,
ACL Mirror,
Remote port mirror (RSPAN)VLAN Wspiera 4K VLAN,
Port-based VLAN,
IEEE 802.1Q VLAN,
GVRP,
IEEE 802.1v Protocol-based VLAN,
IP Subnet-based VLAN,
MAC-based VLAN,
Segmentacja ruchuIPv6 IPv4/IPv6 dual protocol stack,
IPv6 Address Types Stack (Unicast),
IPv6 Neighbor Discovery,
Duplicate address,
Address resolution,
Unreachable neighbor detection,
Stateless auto-configuration,
Manual configuration,
Remote IPv6 ping,
IPv6 Telnet support,
HTTP over IPv6,
SNMP over IPv6,
IPv6 Syslog support,
IPv6 TFTP support,
MLD Snooping v1/v2,
IPv6 Source Guard,
DHCPv6 Snooping,
MVR6Bezpieczeństwo Port security,
Uwierzytelnianie oparte na porcie i na adresie MAC zgodnie z IEEE 802.1X,
IEEE 802.1X Supplicant,
Dynamiczne przypisywanie VLAN,
Auto QoS,
Uwierzytelnianie MAC,
Uwierzytelnianie Web,
Voice VLAN,
Guest VLAN,
Lista kontroli dostępu MAC,
Standardowa lista kontroli dostępu IP,
Rozszerzona lista kontroli dostępu IP,
IPv6 ACL,
DHCP Snooping,
DHCP Info,
DHCP Option 82,
DHCP Option 82 Relay,
IP Source Guard,
PPPoE IA,
Dynamic ARP Inspection,
Denial of Service,
Login Security,
RADIUS authentication,
RADIUS accounting,
TACACS + authentication,
TACACS + accounting,
TACACS + authorization,
Management Interface Access Filtering (SNMP/Web/Telnet),
SSH (v1.5/v2.0) for security Telnet,
SSL dla HTTPS,
SNMPv3Zarządzanie Funkcje zarządzania Zero Touch provisioning,
mDNS,
Interfejs linii poleceń CLI (port konsolowy) lub Telnet,
Zarządzanie przez stronę internetową,
SNMP (v1/v2c/v3),
Aktualizacja firmware poprzez serwer TFTP/HTTP/FTP/SFTP,
Wiele plików konfiguracyjnych,
Wysyłanie/pobieranie plików konfiguracyjnych przez serwer TFTP/HTTP/FTP/SFTP,
RMON (grupy 1,2,3 i 9),
DHCP client for IP address assignment,
DHCP Dynamic Provision (66/67),
SNTP,
Syslog (local Flash),
Remotelog (RFC3164),
SMTP (powiadomienia E-mail),
Wsparcie LLDP (802.1ab),
sFlow (v4/v5),
IPv6 sFlowPojemność przełączania [Gbps] 396 Szybkość przekierowania pakietów 295 Mpps Tablica adresów MAC 32K Jumbo Frame 10 KB Wymiary 442 × 420 × 43.6 mm Waga 4.7 kg Dopuszczalna temperatura pracy -5°C ÷ 45°C Dopuszczalna wilgotność otoczenia 5% ÷ 95%,
non-condensingZasilanie 100~240VAC 50/60Hz Maks. zużycie energii 52 W Certyfikaty FCC Class A,
CE,
Safety Compliance (CB/UL)Okres gwarancji 3 years Producent Edge-corE
-
- » ROUTERY SMB
- Dwupasmowe WiFi AX3000: Do 2402 Mb/s w paśmie 5 GHz i do 574 Mb/s w paśmie 2,4 GHz.
- 6 Gigabitowych portów Ethernet: 1 gigabitowy port SFP i 5 gigabitowych portów RJ45 zapewnia wysoką prędkość połączeń przewodowych.
- Omada Mesh: Płynne łączenie punktów dostępowych EAP wspierających technologię Mesh.
- Centralne zarządzanie: Dostęp z poziomu Chmury i aplikacji Omada to wygoda zarządzania.
- Duży zasięg: Trzy zewnętrze anteny zwiększaja i koncentrują sygnał Wi-Fi.
- Bezpieczna sieć VPN: Router obsługuje wiele protokołów VPN, włączając IPSec / SSL / Wireguard / PPTP / L2TP VPN, ułatwiając użytkownikom nawiązywanie połączeń zdalnych.
- Niezawodne zabezpieczenia: Firewall, Ochrona przed atakami DoS, Filtrowanie adresów IP/MAC/URL i jeszcze więcej funkcji chroniących Twoją sieć i dane.
- Modem 4G+ Cat6: Włóż kartę Nano SIM i korzystaj z sieci komórkowej o prędkości do 300 Mb/s.
- Dwupasmowe WiFi 6, AX3000: Do 2402 Mb/s w paśmie 5 GHz i do 574 Mb/s w paśmie 2,4 GHz.
- 6 Gigabitowych portów Ethernet: Wysoka prędkość połączeń przewodowych.
- 5 wydajnych, odłączalnych anten: 2 anteny LTE i 3 dwupasmowe anteny Wi‑Fi.
- Scentralizowane zarządzanie: Dostęp z poziomu Chmury i aplikacji Omada to wygoda zarządzania.
- Omada Mesh: Płynne łączenie punktów dostępowych EAP wspierających technologię Mesh.
- Bezpieczna sieć VPN: Router obsługuje wiele protokołów VPN, w tym IPSec, SSL, Wireguard, OpenVPN, PPTP, L2TP.
- Dwa porty 2,5G: 1× port 2,5G WAN i 1× port 2,5G WAN/LAN zapewniają wysoką prędkość połączenia.
- Maksymalnie 6 portów WAN: 2,5G RJ45, gigabitowy światłowód i gigabitowe porty RJ45 WAN z równoważeniem obciążenia pasma zwiększają możliwości wielu łącz szerokopasmowych.
- Bezpieczna sieć VPN: Korporacyjne standardy SSL/IPSec/GER§/PPTP/L2TP VPN i OpenVPN sprawdzą się idealnie między wieloma oddziałami i WFH.
- Działanie zintegrowane z platformą Omada SDN: Bezobsługowa konfiguracja ZTP (Zero-Touch Provisioning)**, Centralne zarządzanie w Chmurze, Inteligentne monitorowanie i wiele więcej.
- Centralne zarządzanie: Dostęp z poziomu Chmury i aplikacji Omada to wygoda zarządzania.
- Niezawodne zabezpieczenia: Firewall, Ochrona przed atakami DoS, Filtrowanie adresów IP/MAC/URL, i jeszcze więcej funkcji zabezpieczających.
- Czterordzeniowy procesor o taktowaniu 2,0GHz
- 2 porty 2,5G RJ45 WAN/LAN
- 10 gigabitowych portów WAN/LAN (2 SFP, 8 RJ45)
- 1 port USB 3.0 (Obsługujący pamięć masową USB i łącze zapasowe LTE za pomocą modemu USB LTE)
- Do 11 portów WAN
- Równoważenie obciążenia pasma Multi-WAN zwiększające wykorzystanie wielu łącz szerokopasmowych
- Wysoki poziom bezpieczeństwa dzięki SSL, IPSec, GRE§, WireGuard, PPTP, L2TP VPN oraz OpenVPN
- Scentralizowane zarządzanie w chmurze przez aplikację Omada lub stronę web
- Ochrona przed atakami DoS, Filtrowanie IP/MAC/URL, DPI oraz IPS/IDS
#09318Bezprzewodowy gigabitowy router VPN Omada, standard AX, 3000Mbps, 5x 10/100/1000 RJ-45, 1x slot SFP, desktop (TP-Link ER706W)
Standardy IEEE 802.3u/ab/z/x/q Porty 1 Gigabitowy port SFP WAN/LAN,
1 Gigabitowy port WAN,
4 Gigabitowe porty LAN/WAN,
1 port USB3.0 (Obsługuje pamięć masową USB i modemy LTE USB)Pamięć Flash 128 MB NAND Pamięć DRAM 512 MB DDR4 Antena 2,4 GHz 2x 3 dBi dwupasmowe,
odłączalne anteny,
5 GHz 3x 4,5 dBi dwupasmowe,
odłączalne antenyWydajność GRE Nieszyfrowany 624,2 Mb/s,
Szyfrowany 301,5 Mb/sWireGuard VPN 393,5 Mb/s Ilość równoczesnych sesji 150,000 Nowych sesji na sekundę 5,100 NAT (Statyczne IP) 937,2 Mb/s / 936,1 Mb/s NAT(DHCP) 945,8 Mb/s / 940,6Mb/s NAT(PPPoE) 942,9 Mb/s / 942,9Mb/s NAT (L2TP) 837,4 Mb/s / 881,5 Mb/s NAT (PPTP) 803,0 Mb/s / 910,5 Mb/s Przepustowość VPN IPsec ESP-SHA1-AES256 646,9 Mb/s,
ESP-SHA256-AES256 642,8 Mb/s,
ESP-SHA384-AES256 648,9 Mb/s,
ESP-SHA512-AES256 658,4 Mb/sOpenVPN 129,3 Mb/s Przepustowość L2TP VPN Nieszyfrowany 1034,0 Mb/s,
Szyfrowany 570,0 Mb/sPrzepustowość PPTP VPN Nieszyfrowany 1165,0 Mb/s,
Szyfrowany 209,0 Mb/sPrzepustowość SSL VPN 126,7 Mb/s Szybkość przekierowań pakietów 66 Bajt 1,453,489 p/s / 1,453,488 p/s Szybkość przekierowań pakietów 1,518 Bajt 81,274 p/s / 91,275 p/s Podstawowe funkcje Typ połączenia WAN Statyczne/dynamiczne przydzielanie adresów IP,
PPPoE,
PPTP,
L2TPKlonowanie adresów MAC Modyfikacja adresów MAC WAN/LAN DHCP Serwer DHCP,
Rezerwacja adresów DHCP,
Multi-net DHCP,
Interfejsy Multi-IPIPv6 Wdrażanie w toku VLAN VLAN 802.1Q IPTV IGMP v2/v3 Proxy Funkcje zaawansowane Listy kontroli dostępu (ACL) Filtrowanie w oparciu o adres IP/port/protokół/nazwę domeny Routing zaawansowany Routing statyczny,
Policy RoutingKontrola przepustowości Kontrola przepustowości w oparciu o adres IP/port,
Gwarantowana i ograniczana przepustowośćRównoważenie pasma Inteligentne równoważenie obciążenia pasma,
Routing zoptymalizowany pod kątem aplikacji,
Łącze zapasowe (czasowe§,
awaryjne),
Wykrywanie onlineNAT One-to-One NAT,
Multi-Net NAT,
Serwer wirtualny,
Port Triggering,
NAT-DMZ,
FTP/H.323/SIP/IPSec/PPTP ALG,
UPnPZabezpieczenia Zapora sieciowa SPI,
VPN Passthrough,
FTP/H.323/PPTP/SIP/IPsec ALG,
Ochrona przed atakami DoS,
Ping of Death,
Zarządzanie lokalneLimit sesji Limit sesji oparty na adresie IP Sieci VPN IPsec VPN 100 tuneli IPsec VPN,
LAN-to-LAN,
Client-to-LAN,
2 tryby negocjacji - Main/Aggressive,
Szyfrowanie DES,
3DES,
AES128,
AES192,
AES256,
IKE v1/v2,
Uwierzytelnianie MD5,
SHA1,
NAT Traversal (NAT-T),
Dead Peer Detection (DPD),
Perfect Forward Secrecy (PFS)PPTP VPN Serwer VPN PPTP,
10 klientów VPN PPTP,
50 tuneli,
PPTP z szyfrowaniem MPPEL2TP VPN Serwer VPN L2TP,
10 klientów VPN L2TP,
50 tuneli,
L2TP over IPSecOpenVPN Serwer OpenVPN,
10 klientów OpenVPN,
50 tuneli OpenVPN*Uwierzytelnianie sieciowe Brak uwierzytelniania,
Uproszczone hasło,
Hotspot(Użytkownik lokalny / Voucher* / SMS* / Radius*),
Zewnętrzny serwer Radius,
Serwer portalu zewnętrznego,
FacebookZarządzanie Aplikacja Omada Tak Zarządzanie centralne Kontroler Omada oparty na chmurze,
Kontroler sprzętowy Omada (OC300),
Kontroler sprzętowy Omada (OC200),
Kontroler programowy OmadaDostęp do chmury Tak (poprzez kontroler OC300,
OC200,
kontroler Omada oparty na chmurze lub kontroler programowy Omada)Usługi DDNS (Dyndns,
No-IP,
Peanuthull,
Comexe)Wsparcie Zarządzanie poprzez stronę internetową,
Zarządzanie zdalne,
Eksportowanie i importowanie konfiguracji,
SNMP v1/v2c/v3,
Diagnostyka (Ping i Traceroute),
Synchronizacja NTP,
Obsługa dzienników systemowychFunkcje panelu zarządzania Automatyczne wykrywanie urządzeń,
Inteligentne monitorowanie stanu sieci,
Ostrzeżenia o nietypowych zdarzeniach,
Ujednolicony proces konfiguracji,
Harmonogram restartu,
Spersonalizowana strona logowania do sieci,
Bezobsługowa konfiguracja ZTPWymiary zewnętrzne 226 × 131 × 35 mm (8,9 × 5,2 × 1,4 cala) Dopuszczalna temperatura pracy 0°C ÷ 40°C Dopuszczalna wilgotność otoczenia 10% ÷ 90%,
niekondensującaZasilanie Zasilacz 12V / 2A (DC) Maks. zużycie energii 16,8W (z podłączonym urządzeniem USB3.0),
11.8W (bez podłączonego urządzenia USB3.0)Certyfikaty CE,
FCC,
RoHSProducent TP-Link
#09458Bezprzewodowy gigabitowy router VPN Omada, standard AX, 3000Mbps, 5x 10/100/1000 RJ-45, 1x slot SFP, desktop (TP-Link ER706W-4G)
Standardy IEEE 802.3u/ab/z/x/q Porty 1 Gigabitowy port SFP WAN/LAN,
1 Gigabitowy port WAN,
4 Gigabitowe porty LAN/WANPamięć Flash 128 MB NAND Pamięć DRAM 512 MB DDR4 Antena Wi-Fi- Trzy odłączalne,
dwupasmowe o zysku 5GHz 5,5dBi oraz 2,4GHz 4,5dBi,
LTE- Dwie odłączalne o zysku 4,0dBi4G Typ sieci Pasma,
4G LTE-FDD B1/B3/B5/B7/B8/B20/B28/B32 (2100/1800/850/2600/900/800/700/1450 MHz),
4G LTE-TDD B38/B40/B41 (2600/2300/2500 MHz),
3G DC-HSDPA/HSPA+/HSDPA/HSUPA/WCDMA B1/B3/B5/B8 (2100/1800/850/900 MHz)Agregacja pasm B1+B1/B3/B5/B7/B8/B20/B28/B38/B40/B41,
B3+B3/B5/B7/B8/B20/B28/B38/B40/B41,
B5+B5/B7/B38/B40/B41,
B7+B7/B8/B20/B28/B32,
B8+B32/B38/B40/B41,
B20+B32/B38/B40,
B28+B32/B38/B40/B41,
B38+B38,
B40+B40,
B41+B41Rozmiar karty SIM Nano SIM Częstotliwość Downlink 300 Mb/s,
Uplink 50 Mb/sWydajność GRE Nieszyfrowany 545,3Mb/s,
Szyfrowany 282,6Mb/sWireGuard VPN 387,7Mb/s Ilość równoczesnych sesji 150,000 Nowych sesji na sekundę 5,100 NAT (Statyczne IP) 947,1Mb/s / 940,1Mb/s NAT(DHCP) 949,2Mb/s / 941,1Mb/s NAT(PPPoE) 942,6Mb/s / 941,1Mb/s NAT (L2TP) 875,4Mb/s / 892,0Mb/s NAT (PPTP) 881,2Mb/s / 895,8Mb/s Przepustowość VPN IPsec ESP-SHA1-AES256 646,9 Mb/s,
ESP-SHA256-AES256 642,8 Mb/s,
ESP-SHA384-AES256 648,9 Mb/s,
ESP-SHA512-AES256 658,4 Mb/sOpenVPN 115,5Mb/s Przepustowość L2TP VPN Nieszyfrowany 990,0Mb/s,
Szyfrowany 475,0Mb/sPrzepustowość PPTP VPN Nieszyfrowany 1177,9Mb/s,
Szyfrowany 177,4Mb/sPrzepustowość SSL VPN 122,5Mb/s Szybkość przekierowań pakietów 66 Bajt 1,453,489 pps / 1,453,488 pps Szybkość przekierowań pakietów 1,518 Bajt 81274 pps / 91275 pps Podstawowe funkcje Typ połączenia WAN Statyczne/dynamiczne przydzielanie adresów IP,
PPPoE,
PPTP,
L2TPKlonowanie adresów MAC Modyfikacja adresów MAC WAN/LAN DHCP Serwer DHCP,
Rezerwacja adresów DHCP,
Multi-net DHCP,
Interfejsy Multi-IPIPv6 Wdrażanie w toku VLAN VLAN 802.1Q IPTV IGMP v2/v3 Proxy Funkcje zaawansowane Listy kontroli dostępu (ACL) Filtrowanie w oparciu o adres IP/port/protokół/nazwę domeny Routing zaawansowany Routing statyczny,
Policy RoutingKontrola przepustowości Kontrola przepustowości w oparciu o adres IP/port,
Gwarantowana i ograniczana przepustowośćRównoważenie pasma Inteligentne równoważenie obciążenia pasma,
Routing zoptymalizowany pod kątem aplikacji,
Łącze zapasowe (czasowe§,
awaryjne),
Wykrywanie onlineNAT One-to-One NAT,
Multi-Net NAT,
Serwer wirtualny,
Port Triggering,
NAT-DMZ,
FTP/H.323/SIP/IPSec/PPTP ALG,
UPnPZabezpieczenia Zapora sieciowa SPI,
VPN Passthrough,
FTP/H.323/PPTP/SIP/IPsec ALG,
Ochrona przed atakami DoS,
Ping of Death,
Zarządzanie lokalneLimit sesji Limit sesji oparty na adresie IP Sieci VPN IPsec VPN 100 tuneli IPsec VPN,
LAN-to-LAN,
Client-to-LAN,
2 tryby negocjacji - Main/Aggressive,
Szyfrowanie DES,
3DES,
AES128,
AES192,
AES256,
IKE v1/v2,
Uwierzytelnianie MD5,
SHA1,
NAT Traversal (NAT-T),
Dead Peer Detection (DPD),
Perfect Forward Secrecy (PFS)PPTP VPN Serwer VPN PPTP,
10 klientów VPN PPTP,
50 tuneli,
PPTP z szyfrowaniem MPPEL2TP VPN Serwer VPN L2TP,
10 klientów VPN L2TP,
50 tuneli,
L2TP over IPSecOpenVPN Serwer OpenVPN,
10 klientów OpenVPN,
50 tuneli OpenVPN*Uwierzytelnianie sieciowe Brak uwierzytelniania,
Uproszczone hasło,
Hotspot(Użytkownik lokalny / Voucher* / SMS* / Radius*),
Zewnętrzny serwer Radius,
Serwer portalu zewnętrznego,
FacebookZarządzanie Aplikacja Omada Tak Zarządzanie centralne Kontroler Omada oparty na chmurze,
Kontroler sprzętowy Omada (OC300),
Kontroler sprzętowy Omada (OC200),
Kontroler programowy OmadaDostęp do chmury Tak (poprzez kontroler OC300,
OC200,
kontroler Omada oparty na chmurze lub kontroler programowy Omada)Usługi DDNS (Dyndns,
No-IP,
Peanuthull,
Comexe)Wsparcie Zarządzanie poprzez stronę internetową,
Zarządzanie zdalne,
Eksportowanie i importowanie konfiguracji,
SNMP v1/v2c/v3,
Diagnostyka (Ping i Traceroute),
Synchronizacja NTP,
Obsługa dzienników systemowychFunkcje panelu zarządzania Automatyczne wykrywanie urządzeń,
Inteligentne monitorowanie stanu sieci,
Ostrzeżenia o nietypowych zdarzeniach,
Ujednolicony proces konfiguracji,
Harmonogram restartu,
Spersonalizowana strona logowania do sieci,
Bezobsługowa konfiguracja ZTPWymiary zewnętrzne 226 × 131 × 35 mm (8,9 × 5,2 × 1,4 cala) Dopuszczalna temperatura pracy 0°C ÷ 40°C Dopuszczalna wilgotność otoczenia 10% ÷ 90%,
niekondensującaZasilanie Zasilacz 12V / 2A (DC) Maks. zużycie energii EU 15.4W,
US 17.3WCertyfikaty CE,
FCC,
RoHSProducent TP-Link
#09590Bezprzewodowy gigabitowy router VPN Omada, standard AX, 3000Mbps, 5x 10/100/1000 RJ-45, 1x slot SFP, PoE+, desktop (TP-Link ER706WP-4G)
Standardy IEEE 802.3u/ab/z/x/q Porty 1 Gigabitowy port SFP WAN/LAN,
1 Gigabitowy port WAN,
4 Gigabitowe porty LAN/WANPamięć Flash 256 MB NAND Pamięć DRAM 512 MB DDR4 Antena Wi-Fi- Trzy odłączalne,
dwupasmowe o zysku 5GHz 5,5dBi oraz 2,4GHz 4,5dBi,
LTE- Dwie odłączalne o zysku 4,0dBi4G Typ sieci Pasma,
4G LTE-FDD B1/B3/B5/B7/B8/B20/B28/B32 (2100/1800/850/2600/900/800/700/1450 MHz),
4G LTE-TDD B38/B40/B41 (2600/2300/2500 MHz),
3G DC-HSDPA/HSPA+/HSDPA/HSUPA/WCDMA B1/B3/B5/B8 (2100/1800/850/900 MHz)Agregacja pasm B1+B1/B3/B5/B7/B8/B20/B28/B38/B40/B41,
B3+B3/B5/B7/B8/B20/B28/B38/B40/B41,
B5+B5/B7/B38/B40/B41,
B7+B7/B8/B20/B28/B32,
B8+B32/B38/B40/B41,
B20+B32/B38/B40,
B28+B32/B38/B40/B41,
B38+B38,
B40+B40,
B41+B41Rozmiar karty SIM 2 sloty na karty nano SIM (4G+ Cat6) Częstotliwość Downlink 300 Mb/s,
Uplink 50 Mb/sWydajność GRE Nieszyfrowany 545,3Mb/s,
Szyfrowany 282,6Mb/sWireGuard VPN 387,7Mb/s Ilość równoczesnych sesji 150,000 Nowych sesji na sekundę 5,100 NAT (Statyczne IP) 947,1Mb/s / 940,1Mb/s NAT(DHCP) 949,2Mb/s / 941,1Mb/s NAT(PPPoE) 942,6Mb/s / 941,1Mb/s NAT (L2TP) 875,4Mb/s / 892,0Mb/s NAT (PPTP) 881,2Mb/s / 895,8Mb/s Przepustowość VPN IPsec ESP-SHA1-AES256 646,9 Mb/s,
ESP-SHA256-AES256 642,8 Mb/s,
ESP-SHA384-AES256 648,9 Mb/s,
ESP-SHA512-AES256 658,4 Mb/sOpenVPN 115,5Mb/s Przepustowość L2TP VPN Nieszyfrowany 990,0Mb/s,
Szyfrowany 475,0Mb/sPrzepustowość PPTP VPN Nieszyfrowany 1177,9Mb/s,
Szyfrowany 177,4Mb/sPrzepustowość SSL VPN 122,5Mb/s Szybkość przekierowań pakietów 66 Bajt 1,453,489 pps / 1,453,488 pps Szybkość przekierowań pakietów 1,518 Bajt 81274 pps / 91275 pps Podstawowe funkcje Typ połączenia WAN Statyczne/dynamiczne przydzielanie adresów IP,
PPPoE,
PPTP,
L2TPKlonowanie adresów MAC Modyfikacja adresów MAC WAN/LAN DHCP Serwer DHCP,
Rezerwacja adresów DHCP,
Multi-net DHCP,
Interfejsy Multi-IPIPv6 Wdrażanie w toku VLAN VLAN 802.1Q IPTV IGMP v2/v3 Proxy Funkcje zaawansowane Listy kontroli dostępu (ACL) Filtrowanie w oparciu o adres IP/port/protokół/nazwę domeny Routing zaawansowany Routing statyczny,
Policy RoutingKontrola przepustowości Kontrola przepustowości w oparciu o adres IP/port,
Gwarantowana i ograniczana przepustowośćRównoważenie pasma Inteligentne równoważenie obciążenia pasma,
Routing zoptymalizowany pod kątem aplikacji,
Łącze zapasowe (czasowe§,
awaryjne),
Wykrywanie onlineNAT One-to-One NAT,
Multi-Net NAT,
Serwer wirtualny,
Port Triggering,
NAT-DMZ,
FTP/H.323/SIP/IPSec/PPTP ALG,
UPnPZabezpieczenia Zapora sieciowa SPI,
VPN Passthrough,
FTP/H.323/PPTP/SIP/IPsec ALG,
Ochrona przed atakami DoS,
Ping of Death,
Zarządzanie lokalneLimit sesji Limit sesji oparty na adresie IP Sieci VPN IPsec VPN 100 tuneli IPsec VPN,
LAN-to-LAN,
Client-to-LAN,
2 tryby negocjacji - Main/Aggressive,
Szyfrowanie DES,
3DES,
AES128,
AES192,
AES256,
IKE v1/v2,
Uwierzytelnianie MD5,
SHA1,
NAT Traversal (NAT-T),
Dead Peer Detection (DPD),
Perfect Forward Secrecy (PFS)PPTP VPN Serwer VPN PPTP,
10 klientów VPN PPTP,
50 tuneli,
PPTP z szyfrowaniem MPPEL2TP VPN Serwer VPN L2TP,
10 klientów VPN L2TP,
50 tuneli,
L2TP over IPSecOpenVPN Serwer OpenVPN,
10 klientów OpenVPN,
50 tuneli OpenVPN*Uwierzytelnianie sieciowe Brak uwierzytelniania,
Uproszczone hasło,
Hotspot(Użytkownik lokalny / Voucher* / SMS* / Radius*),
Zewnętrzny serwer Radius,
Serwer portalu zewnętrznego,
FacebookZarządzanie Aplikacja Omada Tak Zarządzanie centralne Kontroler Omada oparty na chmurze,
Kontroler sprzętowy Omada (OC300),
Kontroler sprzętowy Omada (OC200),
Kontroler programowy OmadaDostęp do chmury Tak (poprzez kontroler OC300,
OC200,
kontroler Omada oparty na chmurze lub kontroler programowy Omada)Usługi DDNS (Dyndns,
No-IP,
Peanuthull,
Comexe)Wsparcie Zarządzanie poprzez stronę internetową,
Zarządzanie zdalne,
Eksportowanie i importowanie konfiguracji,
SNMP v1/v2c/v3,
Diagnostyka (Ping i Traceroute),
Synchronizacja NTP,
Obsługa dzienników systemowychFunkcje panelu zarządzania Automatyczne wykrywanie urządzeń,
Inteligentne monitorowanie stanu sieci,
Ostrzeżenia o nietypowych zdarzeniach,
Ujednolicony proces konfiguracji,
Harmonogram restartu,
Spersonalizowana strona logowania do sieci,
Bezobsługowa konfiguracja ZTPWymiary zewnętrzne 226 × 131 × 35 mm (8,9 × 5,2 × 1,4 cala) Dopuszczalna temperatura pracy 0°C ÷ 40°C Dopuszczalna wilgotność otoczenia 10% ÷ 90%,
niekondensującaZasilanie 4 porty z wyjściem PoE+,
Zasilanie PoE o łącznej mocy 45WMaks. zużycie energii Maksymalnie 64,9W z PoE,
Maksymalnie 19,8W bez PoECertyfikaty CE,
FCC,
RoHSProducent TP-Link
#09319Gigabitowy router VPN Omada, 2x 2.5G, 4x 10/100/1000 RJ-45, 1x slot SFP, desktop (TP-Link ER707-M2)
Standardy IEEE 802.3u/ab/z/x/q Porty 1× 2,5 Gigabitowy port RJ45 WAN,
1× 2,5 Gigabitowy port RJ45 WAN/LAN,
1× Gigabitowy port SFP WAN/LAN,
4× Gigabitowe porty RJ45 WAN/LAN,
1× Port USB 2.0 (Obsługuje pamięć masową USB i modemy LTE USB jako łącze zapasowe)Pamięć Flash 128 MB NAND Pamięć DRAM 1 GB DDR4 Wydajność Ilość równoczesnych sesji 500,000 Nowych sesji na sekundę 6,000 NAT (Statyczne IP) 2365,17 Mb/s / 2364,45 Mb/s NAT(DHCP) 2364,45 Mb/s / 2366,04 Mb/s NAT(PPPoE) 2347,14 Mb/s / 2348,29 Mb/s NAT (L2TP) 1308,86 Mb/s / 974,10 Mb/s NAT (PPTP) 1236,27 Mb/s / 1280,99 Mb/s Przepustowość VPN IPsec ESP-SHA1-AES256 673.3 Mb/s,
ESP-SHA256-AES256 650.2 Mb/s,
ESP-SHA384-AES256 629.3 Mb/s,
ESP-SHA512-AES256 633.8 Mb/sPrzepustowość L2TP VPN Nieszyfrowany 1243,7 Mb/s,
Szyfrowany 561,0 Mb/sPrzepustowość SSL VPN 132,24 Mb/s Szybkość przekierowań pakietów 66 Bajt 1832,69 Mb/s / 1741,84 Mb/s Szybkość przekierowań pakietów 1,518 Bajt 2461,18 Mb/s / 2457,32 Mb/s Podstawowe funkcje Typ połączenia WAN Statyczne/dynamiczne przydzielanie adresów IP,
PPPoE,
PPTP,
L2TPKlonowanie adresów MAC Modyfikacja adresów MAC WAN/LAN DHCP Serwer DHCP,
Rezerwacja adresów DHCP,
Multi-net DHCP,
Interfejsy Multi-IPIPv6 Wdrażanie w toku VLAN VLAN 802.1Q IPTV IGMP v2/v3 Proxy Funkcje zaawansowane Listy kontroli dostępu (ACL) Filtrowanie w oparciu o adres IP/port/protokół/nazwę domeny Routing zaawansowany Routing statyczny,
Policy RoutingKontrola przepustowości Kontrola przepustowości w oparciu o adres IP/port,
Gwarantowana i ograniczana przepustowośćRównoważenie pasma Inteligentne równoważenie obciążenia pasma,
Routing zoptymalizowany pod kątem aplikacji,
Łącze zapasowe (czasowe§,
awaryjne),
Wykrywanie onlineNAT One-to-One NAT,
Multi-Net NAT,
Serwer wirtualny,
Port Triggering,
NAT-DMZ,
FTP/H.323/SIP/IPSec/PPTP ALG,
UPnPZabezpieczenia Zapora sieciowa SPI,
VPN Passthrough,
FTP/H.323/PPTP/SIP/IPsec ALG,
Ochrona przed atakami DoS,
Ping of Death,
Zarządzanie lokalneLimit sesji Limit sesji oparty na adresie IP Sieci VPN IPsec VPN 100 tuneli IPsec VPN,
LAN-to-LAN,
Client-to-LAN,
2 tryby negocjacji - Main/Aggressive,
Szyfrowanie DES,
3DES,
AES128,
AES192,
AES256,
IKE v1/v2,
Uwierzytelnianie MD5,
SHA1,
NAT Traversal (NAT-T),
Dead Peer Detection (DPD),
Perfect Forward Secrecy (PFS)PPTP VPN Serwer VPN PPTP,
10 klientów VPN PPTP,
50 tuneli,
PPTP z szyfrowaniem MPPEL2TP VPN Serwer VPN L2TP,
10 klientów VPN L2TP,
50 tuneli,
L2TP over IPSecOpenVPN Serwer OpenVPN,
10 klientów OpenVPN,
50 tuneli OpenVPN*Uwierzytelnianie sieciowe Brak uwierzytelniania,
Uproszczone hasło,
Hotspot(Użytkownik lokalny / Voucher* / SMS* / Radius*),
Zewnętrzny serwer Radius,
Serwer portalu zewnętrznego,
FacebookZarządzanie Aplikacja Omada Tak Zarządzanie centralne Kontroler Omada oparty na chmurze,
Kontroler sprzętowy Omada (OC300),
Kontroler sprzętowy Omada (OC200),
Kontroler programowy OmadaDostęp do chmury Tak (poprzez kontroler OC300,
OC200,
kontroler Omada oparty na chmurze lub kontroler programowy Omada)Usługi DDNS (Dyndns,
No-IP,
Peanuthull,
Comexe)Wsparcie Zarządzanie poprzez stronę internetową,
Zarządzanie zdalne,
Eksportowanie i importowanie konfiguracji,
SNMP v1/v2c/v3,
Diagnostyka (Ping i Traceroute),
Synchronizacja NTP,
Obsługa dzienników systemowychFunkcje panelu zarządzania Automatyczne wykrywanie urządzeń,
Inteligentne monitorowanie stanu sieci,
Ostrzeżenia o nietypowych zdarzeniach,
Ujednolicony proces konfiguracji,
Harmonogram restartu,
Spersonalizowana strona logowania do sieci,
Bezobsługowa konfiguracja ZTPWymiary zewnętrzne 226 × 131 × 35 mm (8,9 × 5,2 × 1,4 cala) Dopuszczalna temperatura pracy 0°C ÷ 40°C Dopuszczalna wilgotność otoczenia 10% ÷ 90%,
niekondensującaZasilanie Zasilacz 12V/1,5A (DC) Maks. zużycie energii 14,2 W (z podłączonym urządzeniem USB2.0),
7,1 W (bez podłączonego urządzenia USB2.0)Certyfikaty CE,
FCC,
RoHSProducent TP-Link
#09456Gigabitowy router VPN Omada, 2x 2.5G, 8x 10/100/1000 RJ-45, 2x slot SFP, 19" (TP-Link ER7412-M2)
Standardy IEEE 802.3u/ab/z/x/q Porty 2 porty 2,5G RJ45 WAN/LAN,
2 gigabitowe sloty SFP WAN/LAN,
8 gigabitowych portów RJ45 WAN/LAN,
1× Port USB 3.0, 1 port konsolowy RJ45Pamięć Flash 128 MB NAND Pamięć DRAM 1 GB DDR4 Wydajność Ilość równoczesnych sesji 1000000 Nowych sesji na sekundę 7000 NAT (Statyczne IP) 2345,71 Mb/s / 2351,22 Mb/s NAT(DHCP) 2353,41 Mb/s / 2353,40 Mb/s NAT(PPPoE) 2336,52 Mb/s / 2336,08 Mb/s NAT (L2TP) 1937,53 Mb/s / 1761,82 Mb/s NAT (PPTP) 1757,54 Mb/s / 2011,33 Mb/s Przepustowość VPN IPsec ESP-SHA1-AES256 1125,60 Mb/s,
ESP-SHA256-AES256 1133,1 Mb/s,
ESP-SHA384-AES256 1126,6 Mb/s,
ESP-SHA512-AES256 1132,8 Mb/sPrzepustowość L2TP VPN Nieszyfrowana 2724,5 Mb/s,
Szyfrowana 1018,4 Mb/sPrzepustowość SSL VPN 263,1 Mb/s Szybkość przekierowań pakietów 66 Bajt 1833 Mb/s / 1835 Mb/s Szybkość przekierowań pakietów 2461 Mb/s / 2461 Mb/s Podstawowe funkcje Typ połączenia WAN Statyczne/dynamiczne przydzielanie adresów IP,
PPPoE,
PPTP,
L2TPKlonowanie adresów MAC Modyfikacja adresów MAC WAN/LAN DHCP Serwer DHCP,
Rezerwacja adresów DHCP,
Multi-net DHCP,
Interfejsy Multi-IPIPv6 Wdrażanie w toku VLAN VLAN 802.1Q IPTV IGMP v2/v3 Proxy Funkcje zaawansowane Kontrola dostępu ACL bazujący na Źródłowym/Docelowym adresie IP,
Stateful ACL,
IPv4/IPv6 ACL,
ACL bazujący na krajuRouting zaawansowany Routing statyczny,
Policy RoutingKontrola przepustowości Kontrola przepustowości w oparciu o adres IP/port,
Gwarantowana i ograniczana przepustowośćRównoważenie pasma Inteligentne równoważenie obciążenia pasma,
Routing zoptymalizowany pod kątem aplikacji,
Łącze zapasowe (czasowe§,
awaryjne),
Wykrywanie onlineNAT One-to-One NAT,
Multi-Net NAT,
Serwer wirtualny,
Port Triggering,
NAT-DMZ,
FTP/H.323/SIP/IPSec/PPTP ALG,
UPnPZabezpieczenia Zapora sieciowa SPI,
VPN Passthrough,
FTP/H.323/PPTP/SIP/IPsec ALG,
Ochrona przed atakami DoS,
Ping of Death,
Zarządzanie lokalneLimit sesji Limit sesji oparty na adresie IP Sieci VPN IPsec VPN 100 tuneli IPsec VPN,
LAN-to-LAN,
Client-to-LAN,
2 tryby negocjacji - Main/Aggressive,
Szyfrowanie DES,
3DES,
AES128,
AES192,
AES256,
IKE v1/v2,
Uwierzytelnianie MD5,
SHA1,
NAT Traversal (NAT-T),
Dead Peer Detection (DPD),
Perfect Forward Secrecy (PFS)PPTP VPN Serwer VPN PPTP,
10 klientów VPN PPTP,
50 tuneli,
PPTP z szyfrowaniem MPPEL2TP VPN Serwer VPN L2TP,
10 klientów VPN L2TP,
50 tuneli,
L2TP over IPSecOpenVPN Serwer OpenVPN,
10 klientów OpenVPN,
50 tuneli OpenVPN*Uwierzytelnianie sieciowe Brak uwierzytelniania,
Uproszczone hasło,
Hotspot(Użytkownik lokalny / Voucher* / SMS* / Radius*),
Zewnętrzny serwer Radius,
Serwer portalu zewnętrznego,
FacebookZarządzanie Aplikacja Omada Tak Zarządzanie centralne Kontroler Omada oparty na chmurze,
Kontroler sprzętowy Omada (OC300),
Kontroler sprzętowy Omada (OC200),
Kontroler programowy OmadaDostęp do chmury Tak (poprzez kontroler OC300,
OC200,
kontroler Omada oparty na chmurze lub kontroler programowy Omada)Usługi DDNS (Dyndns,
No-IP,
Peanuthull,
Comexe)Wsparcie Zarządzanie poprzez stronę internetową,
Zarządzanie zdalne,
Eksportowanie i importowanie konfiguracji,
SNMP v1/v2c/v3,
Diagnostyka (Ping i Traceroute),
Synchronizacja NTP,
Obsługa dzienników systemowychFunkcje panelu zarządzania Automatyczne wykrywanie urządzeń,
Inteligentne monitorowanie stanu sieci,
Ostrzeżenia o nietypowych zdarzeniach,
Ujednolicony proces konfiguracji,
Harmonogram restartu,
Spersonalizowana strona logowania do sieci,
Bezobsługowa konfiguracja ZTPWymiary zewnętrzne 294 × 180 × 44 mm (11,6 × 7,1 × 1,7 cali) Dopuszczalna temperatura pracy 0°C ÷ 45°C Dopuszczalna wilgotność otoczenia 10% ÷ 90%,
niekondensującaMaks. zużycie energii 18,5W (Z podłączonym urządzeniem USB 3.0) Certyfikaty CE,
FCCProducent TP-Link
-




Strona 9 z 18
|

 [English»]


TAGI: szafa rack 19, zaciskarka do konektorów, utp 5e, kabel antenowy, FTTH, M12, skrętka kat 6, szafy teleinformatyczne, szafa rack, sfp wdm, patchcord, SFP28, oring switch, PoE, kabel koncentryczny, 8p8c, kabel utp kat 6, lsa, rejestrator temperatury, keystone, switch zarządzalny, szafy serwerowe, LoRa, miernik jakości powietrza, przewody koncentryczne, kabel utp, detektor przewodów, LSZH, pirometr, anteny lte, skrętka utp, zaciskarka rj45, utp lsoh, opaski kablowe, miernik cęgowy, miernik uniwersalny, SFP, patchcord 6a, kabel światłowodowy, multimetry, switch poe, keystone, switch M12, switch, IEC 62443-4-2, slot SFP, patch cord utp, switch przemysłowy, True RMS, utp kabel, Smart Grid, pigtail, PoE plus, patch panel, patchpanel, przełącznik kvm, LSOH, SFP+, EN50155, mierniki cęgowe, ZigBee, UniFi, multimetr, kabel ftp, przewód koncentryczny, kabel skrętka, przewód utp, miernik elektryczny, kamery termowizyjne, IEC 61850-3, zaciskarka bnc, szafa serwerowa